

Akamai contiene ataque multietapa en LATAM de cadena de suministro
La detección y contención, apoyadas en IA y análisis humano, permitieron prevenir un impacto operativo en la infraestructura latinoamericana.
Redacción T21 / 07.10.2026 / 2:23 pm
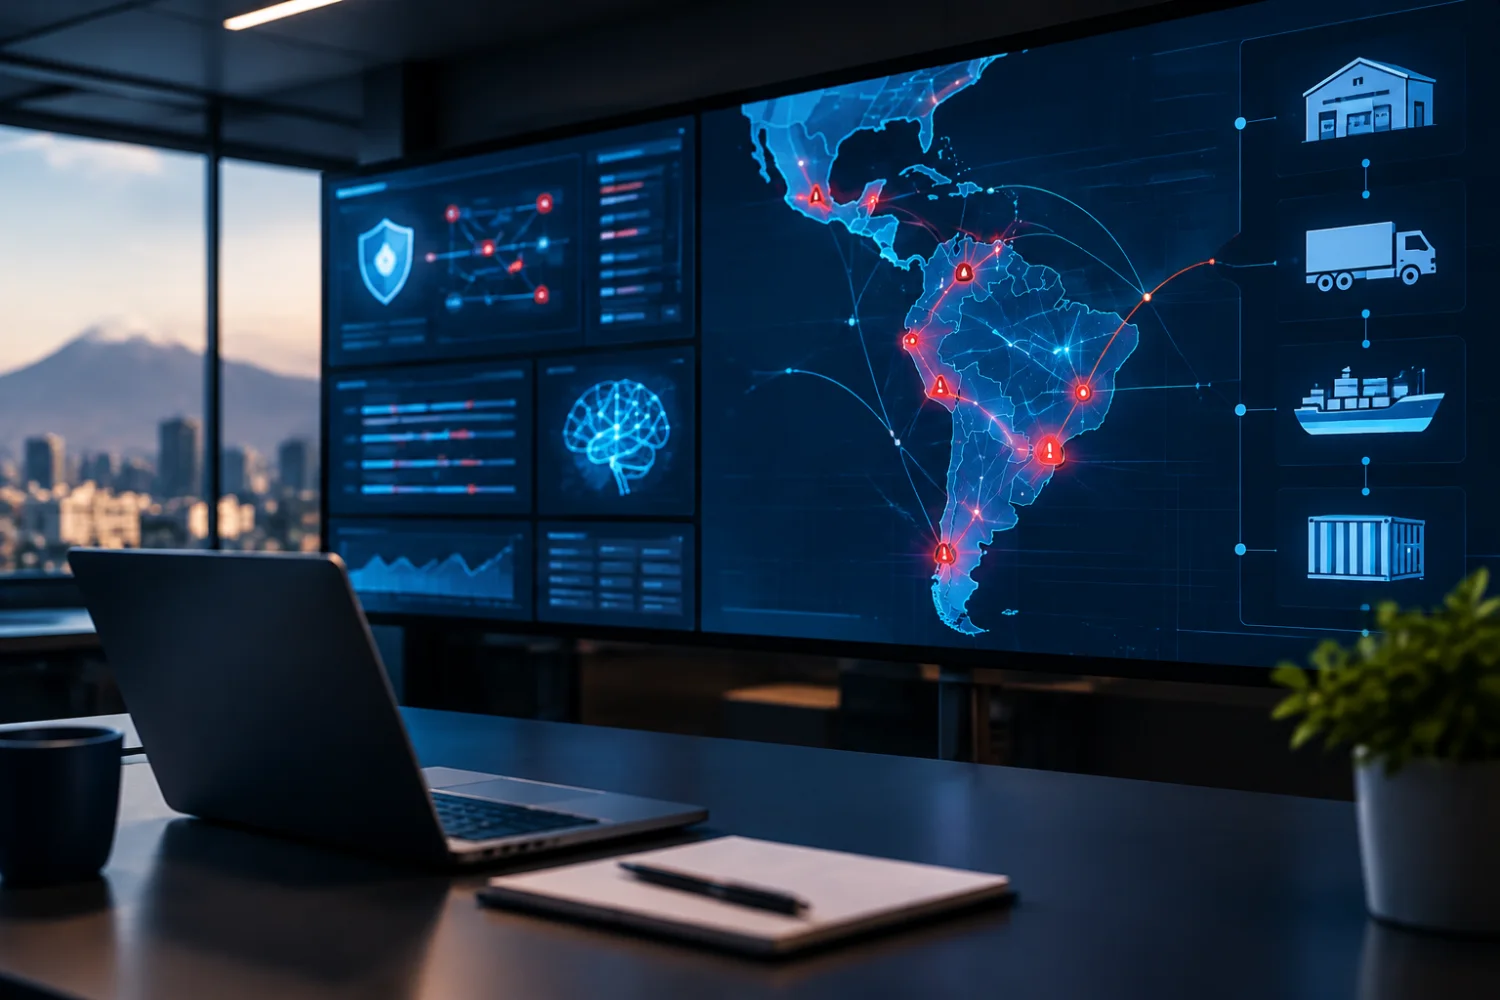
- Akamai dio a conocer un caso real de un ciberataque multietapa dirigido contra la infraestructura de cadena de suministro de una organización en Latinoamérica, que pudo ser detectado y contenido antes de convertirse en un incidente con un impacto operativo significativo.
De acuerdo con la investigación, el atacante habría conseguido acceso inicial a través de una aplicación web expuesta a Internet. Una vez dentro del entorno, estableció comunicación con infraestructura externa, realizó tareas de reconocimiento para identificar usuarios y sistemas de interés y habilitó mecanismos adicionales de acceso.
Uno de los principales retos fue que las actividades maliciosas no aparecían inicialmente como un solo ataque, sino como señales aparentemente independientes distribuidas entre diferentes componentes de la infraestructura, incluyendo entornos Linux y OpenShift, sistemas Windows en la DMZ y servicios de red.
A través de Akamai Exposure Analysis and Response (ExAR), estas señales pudieron correlacionarse utilizando información sobre procesos, flujos de red, políticas de segmentación e inteligencia de amenazas. El investigador de amenazas basado en IA ayudó a acelerar esta primera correlación y, posteriormente, especialistas de Akamai profundizaron el análisis para identificar el probable punto de entrada y relacionar la infraestructura de comando y control utilizada por los atacantes con Sliver C2.
El caso también muestra el papel de la microsegmentación como mecanismo para limitar el avance de un atacante una vez que consigue comprometer un sistema. Al establecer políticas que determinan qué aplicaciones, cargas de trabajo y sistemas pueden comunicarse entre sí, es posible restringir accesos no autorizados y reducir las posibilidades de movimiento lateral hacia otros recursos críticos de la organización.
Akamai señala además el valor que pueden aportar las tecnologías de deception, mediante el uso de activos y credenciales señuelo diseñados para generar alertas cuando un atacante intenta utilizarlos. Esta tecnología no estaba implementada en el entorno afectado, pero podría funcionar como una capa adicional de detección frente a actividades de reconocimiento y movimiento lateral.
El caso pone de manifiesto que, ante ataques cada vez más complejos, detectar una amenaza es solo una parte de la respuesta. La capacidad de correlacionar rápidamente señales dispersas, combinando IA, inteligencia de amenazas, análisis humano y controles como la microsegmentación, puede ser determinante para contener un incidente antes de que escale y afecte las operaciones.
El cliente confirmó posteriormente que la detección y la investigación realizadas por los analistas de Akamai fueron fundamentales para contener un incidente que podría haber provocado una disrupción operativa significativa en su infraestructura de cadena de suministro en Latinoamérica.
Recomendaciones para líderes de seguridad
Para prevenir ataques similares y desarrollar una estrategia de defensa proactiva, los líderes de seguridad deben enfocarse en mejorar la visibilidad, limitar el movimiento lateral de los atacantes y acelerar los tiempos de respuesta. Las siguientes acciones estratégicas pueden ayudar a fortalecer la postura de seguridad en todos los entornos:
- Identificar brechas de cobertura en cargas de trabajo, endpoints, comunicaciones de red e infraestructura heredada. En este caso, ExAR proporcionó contexto sobre las cargas de trabajo y los procesos en superficies de ataque donde la cobertura de endpoints existente era limitada.
- Implementar un modelo de seguridad positiva para aislar las cargas de trabajo de aplicaciones expuestas a Internet. Permitir únicamente el acceso necesario a los servicios internos de identidad y a destinos externos previamente autorizados.
- Utilizar técnicas de deception como una capa adicional de detección. Los señuelos y trampas digitales ubicados estratégicamente pueden generar alertas de alta confiabilidad cuando los atacantes interactúan con ellos.
- Combinar la correlación asistida por IA con la investigación humana. La inteligencia artificial puede acelerar la clasificación y el análisis inicial de las amenazas, mientras que analistas experimentados validan la evidencia, investigan el contexto y orientan las decisiones necesarias para contener el ataque.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
