

Fallas de seguridad en Binance ponen en riesgo activos digitales
Especialistas señalan que la gestión del riesgo cibernético debe integrarse en decisiones de negocio e inversiones para evitar pérdidas operativas y daño reputacional.
Redacción T21 / 17.11.2026 / 9:35 am
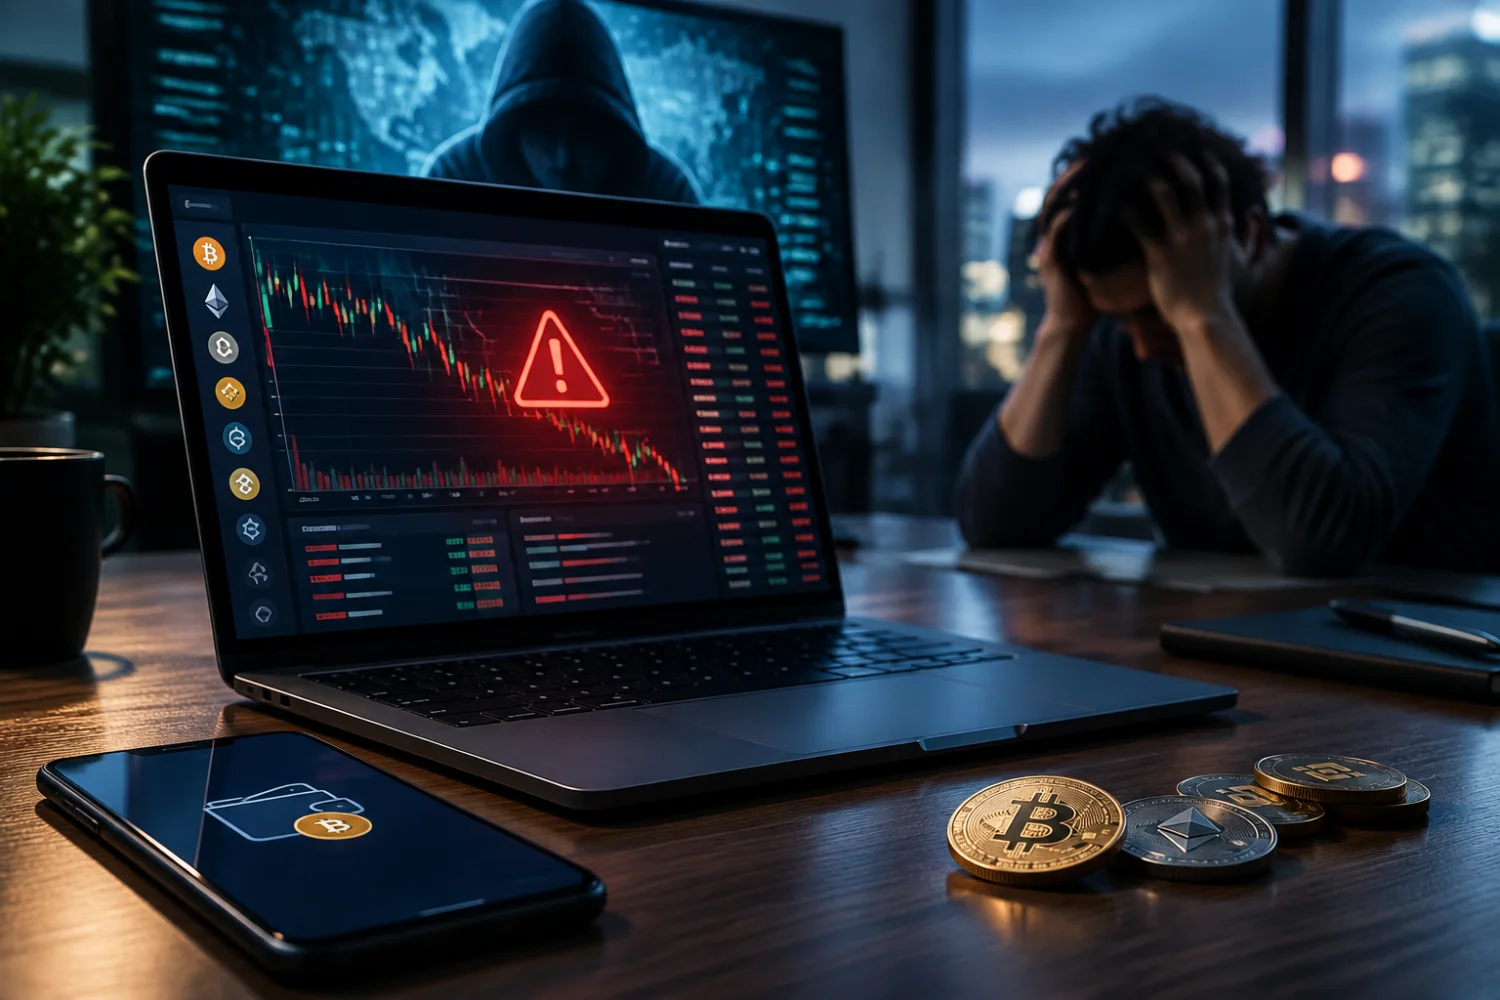
- Una falsa entrevista laboral, software malicioso y credenciales comprometidas estuvieron entre los responsables de un ataque que alcanzó infraestructura crítica de activos digitales.
- Open-Sec plantea que la gestión del riesgo cibernético debe formar parte de las decisiones de negocio, la protección de inversiones y los procesos de evaluación empresarial.
El reciente ciberataque contra Binance, que según la propia plataforma comprometió aproximadamente US$6.340 millones en activos digitales el 29 de octubre, vuelve a colocar la seguridad informática en el centro de la discusión financiera. Más allá del sector de criptomonedas, el incidente evidencia cómo una intrusión tecnológica puede convertirse en una amenaza directa para la custodia de activos, la continuidad de las operaciones y la confianza de clientes e inversionistas.
De acuerdo con el informe preliminar, los atacantes prepararon su operación durante meses. Entre las vías utilizadas estuvieron una descarga de software alterado y un falso proceso de selección laboral que llevó a un ingeniero a ejecutar código malicioso. Posteriormente, los intrusos aprovecharon equipos y credenciales comprometidos que permitieron realizar movimientos no autorizados, y han obligado a la compañía a congelar cerca de US$2.850 millones en activos.
Para Open-Sec, firma especializada en seguridad ofensiva, la principal lección empresarial es que una vulnerabilidad puede atravesar distintas capas de una organización hasta llegar a procesos financieros críticos. Una compañía podría enfrentar, según su exposición y capacidad de respuesta, pérdidas operativas, costos de investigación, interrupciones, obligaciones frente a terceros y deterioro reputacional. Por ello, la seguridad digital también debe incorporarse al análisis de riesgo que realizan los inversionistas y los directorios.
En ese sentido, la empresa presenta aspectos que empresas e inversionistas deberían revisar para no caer en los mismos errores:
- Accesos críticos y terceros. Verificar cómo se protegen las credenciales, los permisos de despliegue y las herramientas utilizadas por personal técnico, proveedores y equipos remotos.
- Evaluaciones ofensivas. Simular, bajo condiciones controladas, si una estación de trabajo comprometida puede abrir paso a servicios sensibles, activos financieros o movimientos laterales.
- Capacidad real de contención. Probar no solo la detección de incidentes, sino la revocación de permisos, el aislamiento de sistemas y la continuidad operativa durante una crisis.
cdeedeeeeddodepedeceedecocoeedeprotección, sino de comprobar hasta dónde podría avanzar un atacante y qué controles impedirían que un acceso inicial se transforme en un daño financiero mayor. Por ello, las evaluaciones ofensivas son una herramienta clave para identificar escenarios de exposición antes de que se materialicen en pérdidasfinalizaron especialistas de Open-Sec.
T21
Plataforma informativa de Tecnología 21, especializada en actualidad tecnológica y empresarial.
Damos prioridad a la información exclusiva y anticipada.
SERVICIOS
RESERVAR ATENCIÓN
