

IBM y Red Hat remienden más de 400 vulnerabilidades con Lightwell
La iniciativa Lightwell de IBM y Red Hat habilita a clientes empresariales a enviar dependencias open source para análisis y parches prioritarios, reduciendo riesgos en software crítico.
Redacción T21 / 09.10.2026 / 3:58 pm
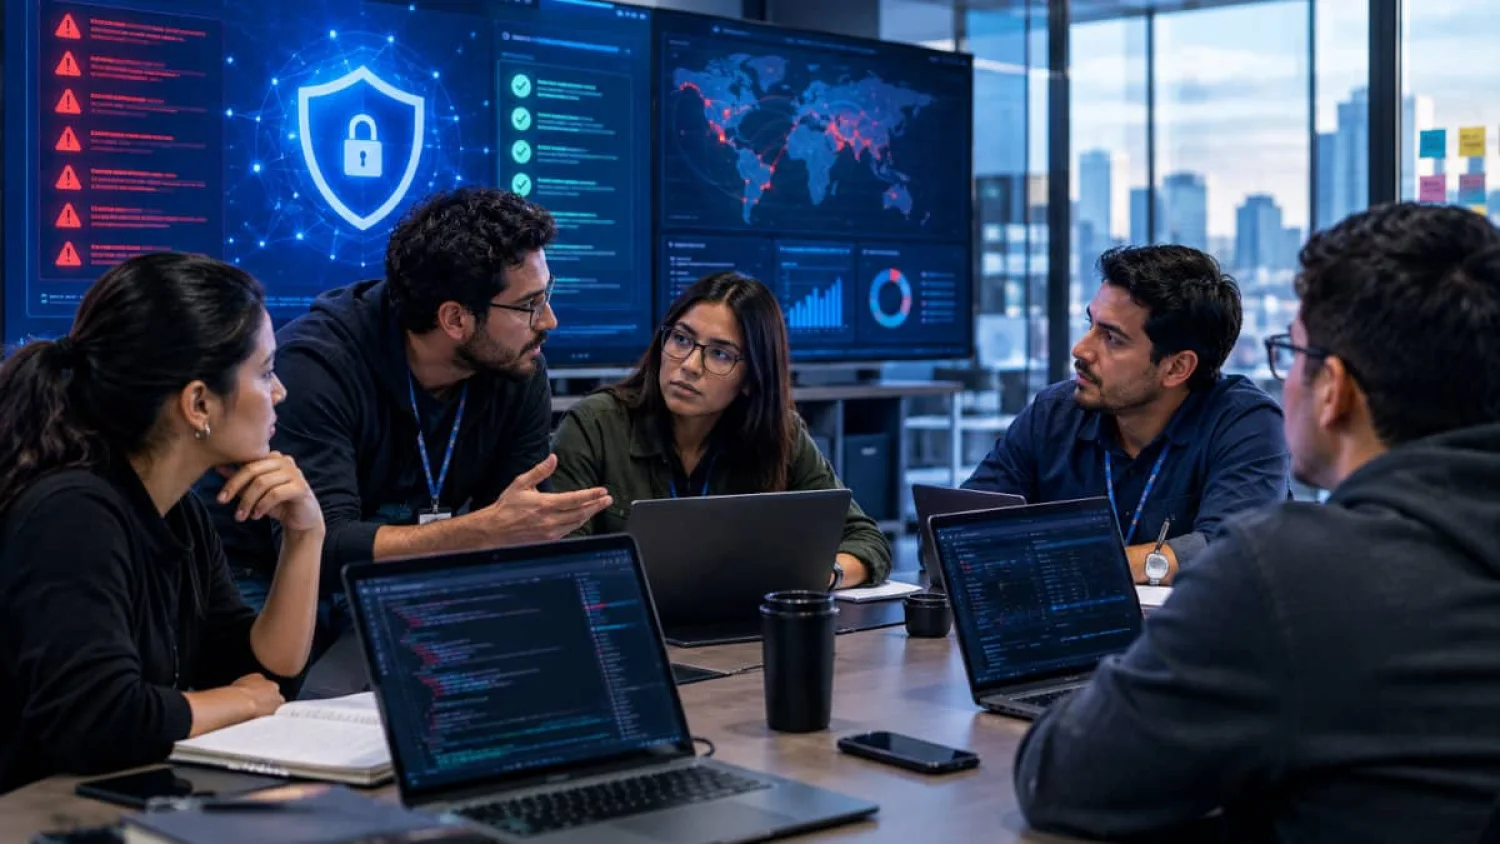
IBM (NYSE: IBM) y Red Hat anunciaron hoy que Lightwell identificó y corrigió más de 400 vulnerabilidades hasta ahora desconocidas en bibliotecas Java ampliamente utilizadas. Las compañías también comunicaron la disponibilidad general de Lightwell Clearinghouse, que permite a los clientes empresariales enviar dependencias específicas de software open source para análisis y corrección prioritarios.
Este hito responde a un riesgo empresarial creciente. A medida que los agentes autónomos de IA se vuelven capaces de combinar diversas fallas de software de menor riesgo en un ataque más grave, las empresas necesitan ir más allá de la simple identificación de vulnerabilidades. Es necesario contar con una forma práctica de desarrollar, probar e implementar correcciones en el software que sustenta las aplicaciones críticas.
De la identificación de vulnerabilidades a la remediación. Muchas herramientas de seguridad consiguen identificar problemas potenciales, pero la detección por sí sola no elimina el riesgo. Las organizaciones también necesitan correcciones que sean compatibles con las versiones de software en producción y que puedan implementarse sin interrumpir las operaciones del negocio.
A través de Lightwell, Red Hat e IBM identificaron, corrigieron e hicieron el backport de correcciones para más de 400 vulnerabilidades hasta ahora desconocidas en software de nivel empresarial ampliamente utilizado, ya presente en entornos de producción. El trabajo demuestra que incluso las bases de código maduras exigen atención continua a medida que las amenazas evolucionan. Red Hat e IBM están destinando recursos de ingeniería a este software fundamental con el objetivo de ayudar a reducir los riesgos en los sistemas empresariales.
Cómo funciona Lightwell. Lightwell da continuidad al compromiso de IBM y Red Hat con la seguridad del software de código abierto en la era de la IA. La iniciativa combina diversas capacidades esenciales:
- La experiencia en ingeniería open source de Red Hat e IBM;
- La relación de Red Hat con la comunidad de código abierto;
- Flujos de trabajo avanzados de ingeniería respaldados por IA; y
- Los recursos de Red Hat para una cadena de suministro de software segura y su infraestructura de build.
Este mecanismo potente desarrolla rápidamente correcciones específicas para diferentes versiones de dependencias de aplicaciones open source en sistemas de producción. Las remediaciones se ponen a disposición a través de repositorios seguros que se integran con los procesos de TI ya existentes de los clientes. Esto permite a las organizaciones gestionar vulnerabilidades complejas o hasta ahora desconocidas sin necesidad de reemplazar sus herramientas de escaneo de seguridad, repositorios de software, pipelines de desarrollo o procesos de prueba actuales.
A través de Lightwell Network, los equipos de TI pueden acceder a parches verificados, incorporar software corregido en los flujos de trabajo existentes y establecer un proceso continuo para abordar vulnerabilidades. Con la disponibilidad general de Lightwell Clearinghouse, puedes enviar vulnerabilidades específicas de código abierto a IBM y Red Hat para su análisis prioritario, corrección y desarrollo de parches aplicables a versiones anteriores del software que aún sigan en uso.
En alineación con el liderazgo de Red Hat en el ecosistema de código abierto, las correcciones desarrolladas a través de Lightwell que sean aplicables se aportan de vuelta a los proyectos open source upstream, siguiendo protocolos de divulgación responsable. De esta manera, todo el ecosistema de código abierto se beneficia de la escala de Lightwell, al mismo tiempo que se mantienen las protecciones de embargo para los participantes de Clearinghouse.
"Los agentes de IA cambiaron el panorama de amenazas de la noche a la mañana, explotando dependencias antiguas a la velocidad de las máquinas. No les importa si una base de código tiene diez años o si se considera estable, porque basta con una pequeña brecha para encadenar un ataque. Encontrar esas fallas es solo la mitad de la batalla: el trabajo real es hacer el backporting de correcciones directamente en aplicaciones activas en producción para que no tengas que elegir entre seguridad y disponibilidad. Encontrar y neutralizar más de 400 nuevas vulnerabilidades con tanta rapidez muestra la agilidad de Lightwell, y apenas estamos comenzando", señala Gunnar Hellekson, vicepresidente y general manager de Lightwell en Red Hat.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
