

Akamai revela retos de la IA agéntica en seguridad
La firma presenta un informe sobre cómo la IA agéntica cambia la gobernanza de riesgos y la protección ante amenazas en tiempo real.
Redacción T21 / 22.09.2026 / 12:37 pm
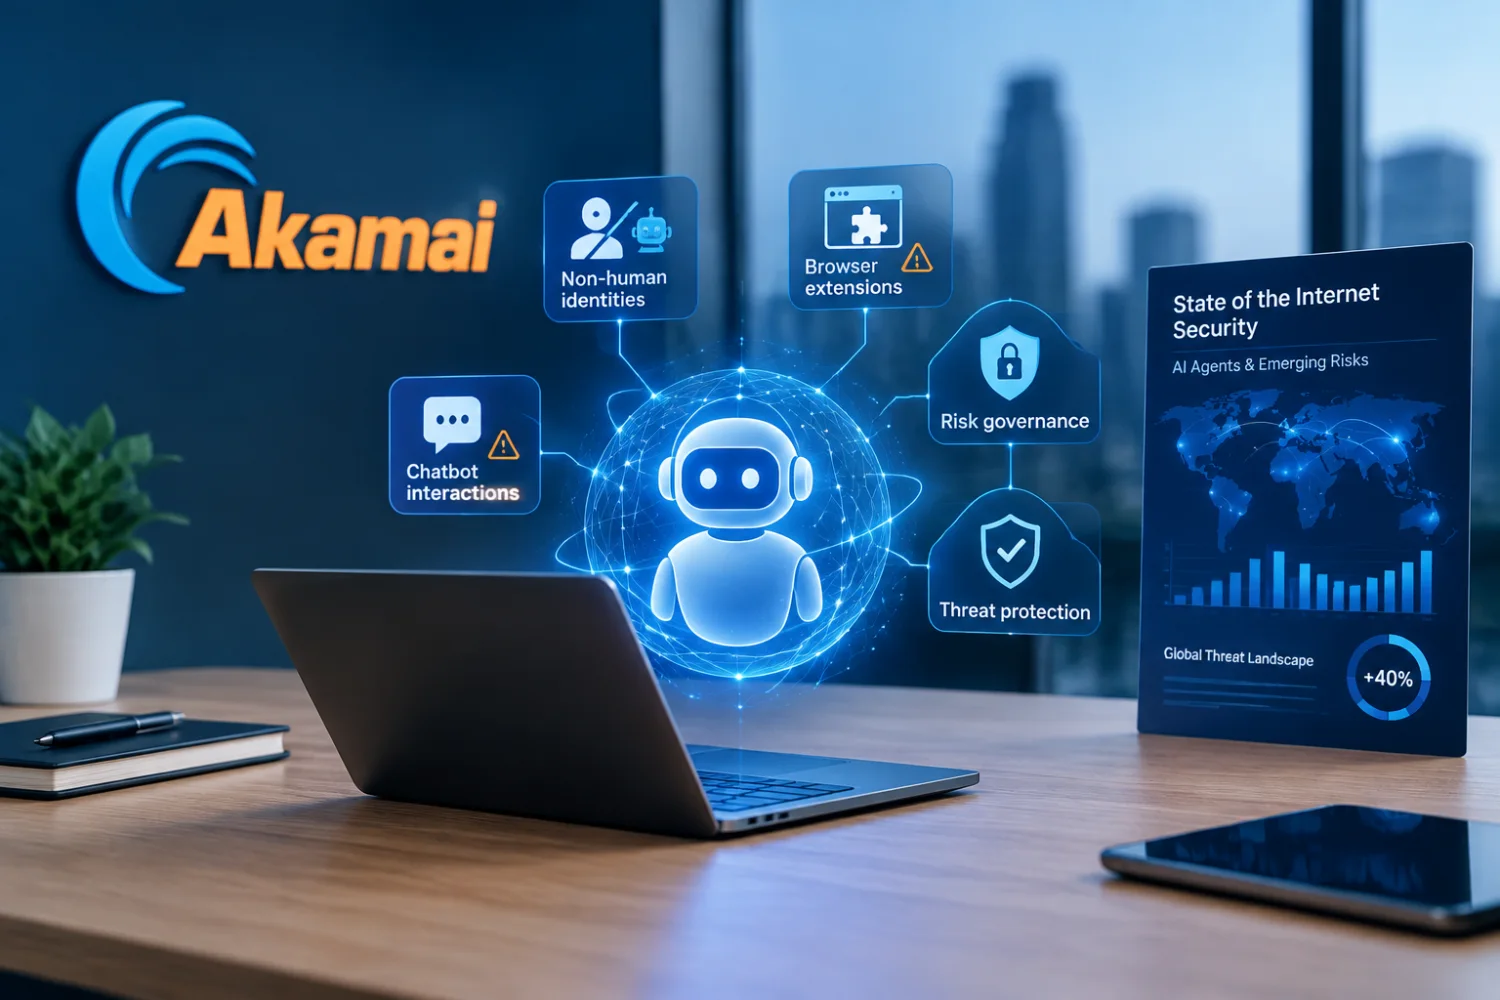
- Identidades no humanas: El riesgo empresarial está pasando de la gestión de identidades humanas a la gobernanza de entidades autónomas no humanas.
- El navegador como espacio de trabajo desprotegido: Más del 40% de los usuarios empresariales han instalado extensiones de navegador impulsadas por IA, y el 25% de estas extensiones modifica sus permisos en un periodo de 12 meses.
- Interacciones con chatbots: Más del 6% de las conversaciones con chatbots contienen información sensible.
A medida que las organizaciones implementan IA agéntica para ejecutar tareas a través de APIs y sistemas, las empresas enfrentan un cambio fundamental en materia de riesgos. Akamai (NASDAQ: AKAM) presentó hoy su más reciente informe State of the Internet (SOTI) Security, enfocado en los nuevos desafíos de seguridad relacionados con la IA. Dirigido a los CISO, “La frontera de la IA agéntica: velocidad, escala e identidad no humana” explica que proteger a las empresas modernas ha evolucionado de centrarse exclusivamente en la gestión de identidades y accesos de las personas a enfrentar el desafío de establecer una gobernanza basada en el comportamiento de entidades no humanas.
El informe destaca dos desafíos críticos: la dificultad de establecer límites de seguridad para agentes autónomos y la velocidad con la que los modelos de IA descubren vulnerabilidades, que con frecuencia supera los ciclos humanos de aplicación de parches.
Principales hallazgos del informe SOTI
- La brecha de visibilidad del Model Context Protocoló o Protocolo del Contexto del Modelo (MCP):
A pesar de que MCP —el protocolo que permite a los agentes de IA interactuar con múltiples sistemas de software— permite que los modelos de IA ejecuten acciones autónomas en distintos sistemas, la exposición de MCP ocupa el último lugar entre las prioridades actuales de seguridad de los CISO. Esto revela una brecha crítica de visibilidad, incluso cuando los líderes de seguridad esperan que los agentes de IA maliciosos se conviertan en una de las principales ciberamenazas para 2030. - Filtraciones de datos en chatbots: Más del 6% de las conversaciones empresariales con chatbots de IA contienen datos corporativos sensibles —principalmente información de identificación personal— y el 47% de las interacciones se realizan a través de cuentas personales no monitoreadas.
- Aceleración de la explotación: Las iniciativas de IA de frontera demuestran que los modelos pueden descubrir y encadenar rápidamente vulnerabilidades en los sistemas, lo que hace que la aplicación reactiva de parches sea insuficiente y exige mecanismos de mitigación en tiempo real desde el edge.
- El navegador como espacio de trabajo desprotegido: Más del 40% de los usuarios empresariales han instalado extensiones de navegador impulsadas por IA, y el 25% de estas extensiones modifica sus permisos en un periodo de 12 meses. Estas herramientas tienen un 60% más de probabilidades de presentar CVE conocidas que las extensiones estándar.
- El auge del cliente sintético: A medida que los agentes de IA reemplazan al tráfico web tradicional para impulsar el descubrimiento de marcas, los CISO deben ampliar la protección más allá del malware e incorporar métricas de optimización para motores generativos (GEO), como citas, precisión, sentimiento y gestión de bots.
“La IA representa un momento de ‘todo, en todas partes y al mismo tiempo’ para todo el ecosistema de seguridad”, afirmó Boaz Gelbord, Chief Security Officer de Akamai. “Existe una triple amenaza: primero, el uso interno de la IA dentro de las organizaciones, ya sea para generar código o utilizar herramientas de productividad basadas en IA. Segundo, la integración de la IA directamente en productos orientados al cliente y cargas de trabajo en la nube, lo que transforma el perfil de riesgo operativo. Tercero, los ataques impulsados por IA dirigidos contra las empresas. Los programas de seguridad deben adaptarse a esta realidad en rápida evolución, y existe una gran presión en el sistema debido a la velocidad sin precedentes de estos cambios. Este será un tema central para los consejos directivos, los clientes y los reguladores en el futuro previsible”.
“El auge de la web agéntica representa un cambio fundamental en la forma en que se crean el valor empresarial y la lógica operativa”, señaló Steve Winterfeld, Advisory CISO de Akamai. “A medida que la IA autónoma pasa de responder consultas a ejecutar estrategias empresariales de múltiples pasos, los líderes de seguridad deben evolucionar junto con ella”.
Recomendaciones estratégicas para los líderes de seguridad
Para enfrentar la era agéntica, Akamai plantea cuatro pilares fundamentales para los CISO en el informe:
- Adoptar una gobernanza adaptativa desde el edge: Implementar protecciones de runtime nativas del edge, filtros de API y mecanismos de aislamiento para neutralizar vulnerabilidades de inmediato mientras se aplican los parches en el backend.
- Proteger el edge del navegador: Establecer visibilidad y controles basados en el comportamiento dentro del navegador para proteger la adopción de extensiones de IA no administradas y modelos alojados en la web por parte de los colaboradores.
- Proteger la autoridad de la marca en una economía de cero clics: Implementar estrategias de GEO y capas de datos legibles por máquinas en el edge de la red para evitar que los rastreadores de IA y los compradores sintéticos generen alucinaciones o representen de manera incorrecta la información corporativa de las marcas.
- Alinear la autonomía con la verificabilidad: Otorgar autonomía operativa a los agentes de IA en función de la facilidad con la que sus acciones pueden verificarse y de qué tan reversible sería una posible falla, manteniendo controles con participación humana para acciones de alto impacto.
En su duodécimo año, los informes SOTI de Akamai continúan ofreciendo información relevante sobre las tendencias de ciberseguridad y rendimiento web, a partir de los ataques observados en la infraestructura de ciberseguridad de Akamai, que gestiona una parte significativa del tráfico web global.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
