

Este Halloween, el miedo está en los datos que quedan al descubierto
La reducción de la exposición de información confidencial se potencia mediante técnicas como enmascaramiento y cifrado en entornos de prueba e IA.
Redacción T21 / 27.10.2026 / 12:22 pm
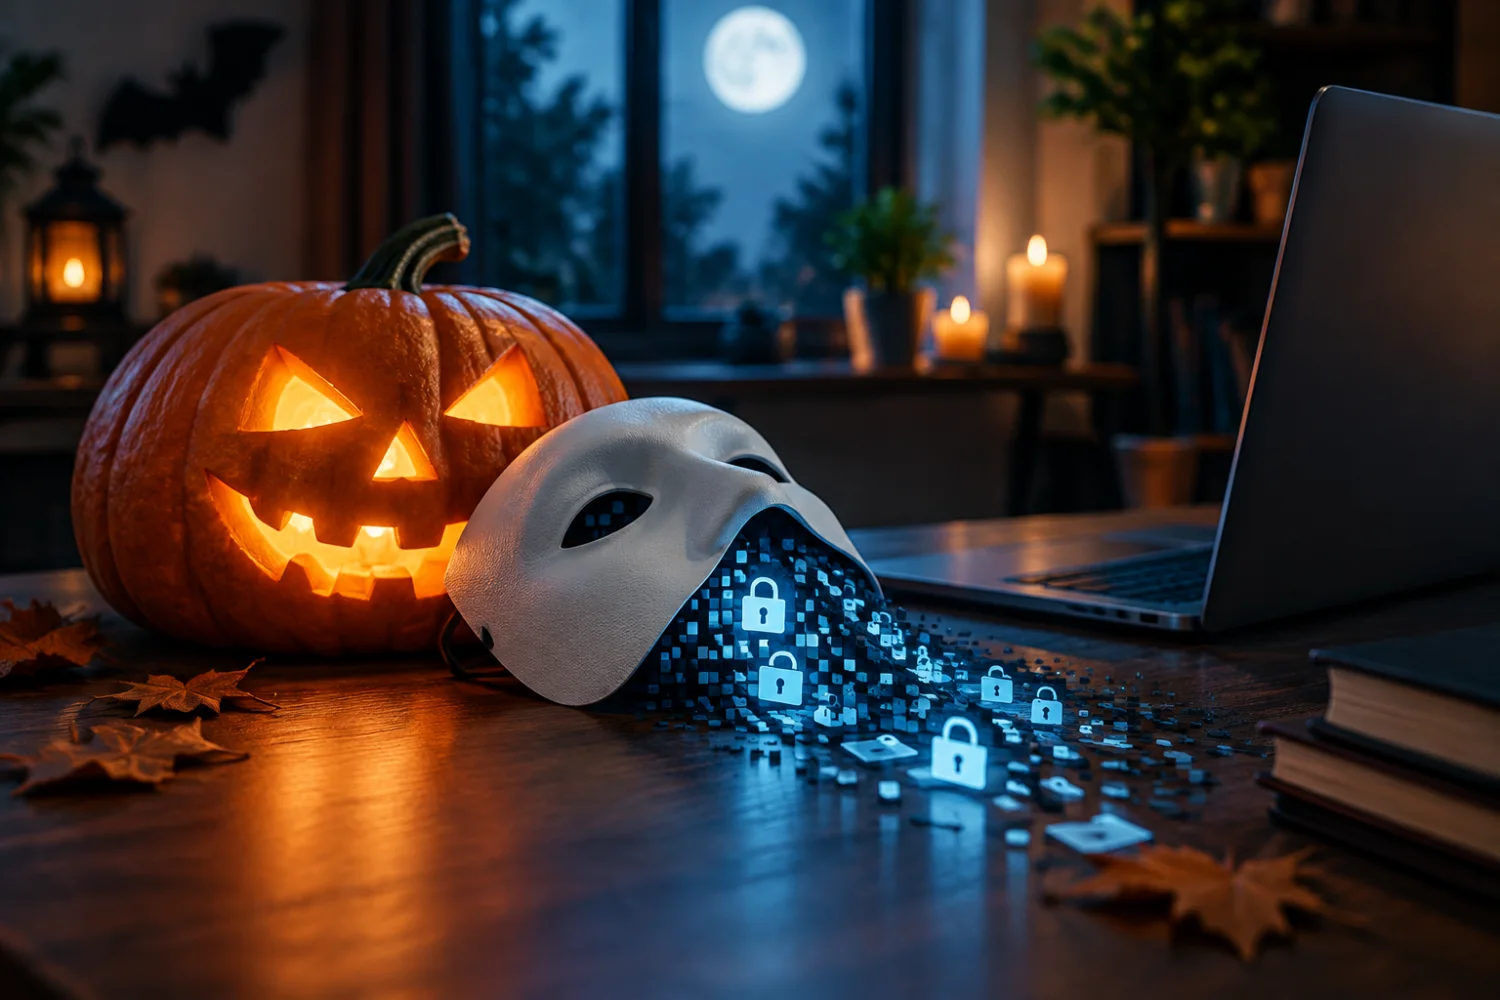
A veces la mejor protección es un buen disfraz
Por: Román Baudrit, Vicepresidente de Cloud Protection and License para América Latina en Thales.
Como alguien que ha dedicado su carrera a la seguridad de los datos, suelo encontrar lecciones de ciberseguridad en lugares inesperados, incluso en Halloween, una celebración cada vez más popular en América Latina. Entre los disfraces, las caracterizaciones y, por supuesto, las máscaras, hay una lección que también se aplica a los datos: a veces, aquello que más valoramos está mejor protegido cuando no se muestra tal como es.
Las organizaciones están creando, moviendo y compartiendo datos confidenciales a un ritmo extraordinario. La adopción de la nube, las aplicaciones SaaS y ahora la IA agéntica y generativa están ampliando los repositorios adonde se almacenan esos datos y qué o quiénes puede acceder a ellos. Los líderes de ciber-seguridad no sólo tienen que mantener a los intrusos fuera de los muros, sino que también deben entender dónde existen los datos sensibles, cómo se están utilizando y cómo protegerlos dondequiera que vayan. Esto significa que, a veces, hay que ponerle una máscara a la información y los datos.
Un disfraz con un propósito serio
El enmascaramiento de datos (“Data-Masking”) sustituye información sensible por valores modificados o ficticios que permiten realizar determinadas tareas sin exponer los datos originales. Según la técnica utilizada, es posible conservar características como el formato o ciertas propiedades necesarias de los datos para desarrollar, probar o analizar aplicaciones, sin revelar información confidencial innecesariamente.
Esto es importante porque una de las formas más efectivas de reducir el riesgo de los datos es minimizar la exposición innecesaria desde su gestación. Si un empleado, contratista, aplicación o modelo de IA no necesita acceder a nombres reales de clientes, números de cuenta u otra información confidencial para hacer su trabajo, ¿por qué exponerla? El enmascaramiento permite a las organizaciones preservar la utilidad de los datos mientras reduce las consecuencias si esos datos terminan donde no deben.
Saber qué necesita una máscara
Por supuesto, no se puede proteger la información confidencial si no se sabe que existe y su nivel de riesgo. Ese es uno de los desafíos definitorios para los equipos de seguridad en la actualidad. La información sensible puede estar guardada en un repositorio en la nube creado hace años, duplicada en un “data lake”, enterrada en un documento no estructurado o accesible para una aplicación de IA que ni siquiera se imaginaba cuando se recopilaron los datos originalmente.
Aquí es donde el enfoque de Gestión de la Postura de Seguridad de los Datos (DSPM, por sus siglas en inglés) cobra cada vez más importancia. La DSPM ayuda a las organizaciones a definir un marco para descubrir y clasificar los datos confidenciales y a comprender el contexto que los rodea. ¿Dónde están?, ¿Quién tiene acceso?, ¿Cómo se están utilizando?, ¿Están adecuadamente protegidos?, y ¿Qué riesgos requieren atención realmente?
La visibilidad es solo un primer paso. Después de identificados, los datos sensibles y sus riesgos de exposición, las organizaciones deben actuar: revisar permisos, limitar accesos innecesarios y aplicar controles como el enmascaramiento, la tokenización o el cifrado, según el tipo de dato y su uso. El objetivo no es únicamente saber dónde están los datos, sino reducir las posibilidades de que se expongan o utilicen indebidamente.
Datos de IA: ¿truco o trato?
Esa distinción se vuelve crítica a medida que las organizaciones se apresuran a adoptar la IA. Los empleados ya están encontrando nuevas formas de utilizar los datos empresariales con copilotos, modelos y agentes de IA.
El desafío va más allá de lo que los empleados escriben en una instrucción. Un sistema de IA también puede consultar documentos, bases de datos y repositorios empresariales, según los permisos que tenga asignados. Si esos accesos son demasiado amplios, puede exponer información que el usuario o el propio sistema no necesitan para completar una tarea, o bien generar resultados que incorporan datos confidenciales a partir de una consulta. Por eso, proteger los datos en entornos de IA exige combinar visibilidad, controles de acceso y técnicas de protección que limiten la exposición de la información sensible.
La oportunidad de negocio es enorme, pero las organizaciones deben asegurarse de que los sistemas de IA sólo accedan a la información que necesitan. Caso contrario, la innovación puede traer consigo sorpresas que nadie quiere encontrar.
La adopción de la IA está cambiando la forma en que las organizaciones acceden, procesan y comparten información, tanto en su entorno como con sus proveedores y clientes. En mis conversaciones con varias empresas, identifiqué una preocupación común: Cómo aprovechar estas tecnologías sin perder visibilidad ni control sobre los datos sensibles.
La pregunta que hacemos cada vez con más frecuencia a los clientes es: ¿Sabes a qué datos puede acceder la IA que utiliza tu organización? A partir de ahí, analizamos qué información necesitan realmente esos sistemas para cumplir sus funciones y cuándo es posible limitar el acceso a los datos originales.
A partir de allí ayudamos a nuestros clientes a definir las medidas adecuadas para cada caso: cifrar, tokenizar o enmascarar la información, o restringir el acceso cuando sea necesario. El objetivo es que puedan aprovechar el potencial de la IA sin exponer datos sensibles más allá de lo indispensable.
Halloween va a pasar, pero la necesidad de proteger los datos permanece. En un entorno donde la información circula entre aplicaciones, personas y sistemas de IA, el enmascaramiento puede ayudar a reducir la exposición de los datos sensibles sin impedir que se utilicen para tareas legítimas. Porque la mejor protección no consiste en dejar de compartir información, sino en compartir únicamente lo necesario, con los controles adecuados, y con la trazabilidad correspondiente.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
