

Kaspersky detecta campaña de Lazarus con IA y perfiles falsos
Una campaña atribuida a Lazarus utiliza identidades falsas alimentadas por IA y correos dirigidos para infiltrar organizaciones, activa desde julio de 2025.
Redacción T21 / 21.10.2026 / 10:58 am
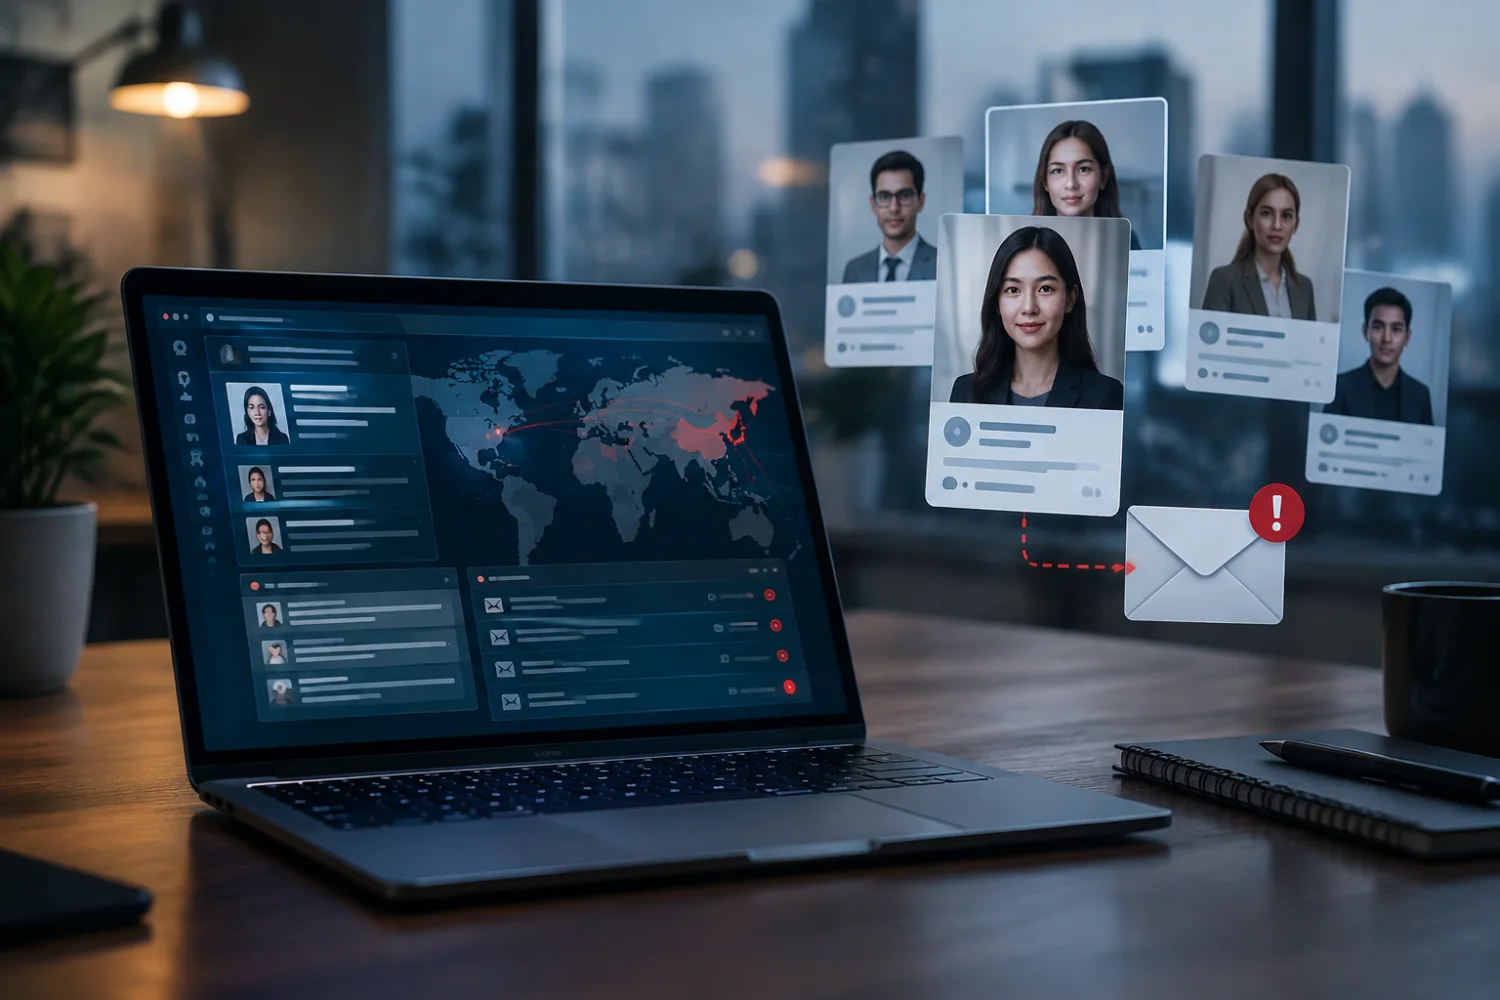
Hojas de vida falsas, perfiles profesionales engañosos y fotografías creadas con inteligencia artificial (IA) están siendo utilizados por ciberdelincuentes para infiltrarse en empresas y robar información. Así lo descubrieron expertos de Kaspersky al identificar una nueva campaña de ciberespionaje denominada Operación FlashHole, atribuida a Lazarus, un grupo de amenazas persistentes avanzadas (APT) conocido por realizar ataques informáticos sofisticados contra organizaciones de todo el mundo. En esta operación, los atacantes también aprovecharon una posible vulnerabilidad en un software legítimo para iniciar la infección de los equipos, combinando este método con programas maliciosos y técnicas avanzadas de cifrado para comprometer los sistemas de sus víctimas y evitar ser detectados.
La investigación, realizada por el Equipo Global de Investigación y Análisis de Kaspersky (GReAT), cobra especial relevancia para América Latina, donde Lazarus ya tiene antecedentes de actividad maliciosa. Aunque esta nueva campaña, activa desde al menos julio de 2025, ha afectado hasta ahora a organizaciones de distintos sectores en Asia, las técnicas identificadas también podrían utilizarse contra empresas latinoamericanas, pues aprovechan herramientas de uso cotidiano, como correos electrónicos, sitios web profesionales y servicios en la nube. Esto refuerza la importancia de que las organizaciones de la región conozcan estas amenazas y fortalezcan sus medidas de protección.
Una de las principales características de esta operación es el uso de inteligencia artificial para hacer más creíbles los engaños. Los atacantes crearon sitios web que simulaban portafolios profesionales y hojas de vida de supuestos candidatos a empleos. Incluso utilizaron fotografías generadas con IA para dar apariencia de autenticidad a los perfiles falsos. Los investigadores también consideran que esta tecnología pudo utilizarse para adaptar los sitios fraudulentos a los perfiles de las víctimas.
Estos sitios eran difundidos mediante correos electrónicos personalizados, una técnica conocida como spear-phishing, diseñada para aumentar las probabilidades de que los destinatarios confiaran en el contenido y accedieran a los enlaces. Sin embargo, uno de los hallazgos más relevantes de la investigación es que la infección no dependía únicamente del engaño a las víctimas, sino también del aprovechamiento de una posible vulnerabilidad en CrossWeb EX, un software legítimo de seguridad y autenticación utilizado en Asia. Los investigadores encontraron indicios de que visitar uno de los sitios fraudulentos podía activar esta vulnerabilidad e iniciar la instalación de programas maliciosos en los equipos. Esto evidencia cómo los ciberdelincuentes pueden aprovechar fallas en herramientas legítimas para comprometer los sistemas sin despertar sospechas.
La investigación también permitió identificar dos herramientas maliciosas que no habían sido documentadas anteriormente, llamadas TouchHub y ClientHub. Estas permiten ejecutar instrucciones en los dispositivos comprometidos, instalar nuevas amenazas y mantener la comunicación con los atacantes para facilitar las actividades de ciberespionaje. Incluso se detectó una variante que utiliza Dropbox como canal de comunicación, aprovechando un servicio legítimo para ocultar sus operaciones.
Otro de los hallazgos más llamativos es que Lazarus está utilizando una tecnología de cifrado diseñada para resistir ataques de futuras computadoras cuánticas. Se trata de la criptografía poscuántica, un sistema de seguridad que permite proteger la información mediante códigos matemáticos muy complejos, creados para que incluso las computadoras cuánticas, que podrían resolver ciertos problemas mucho más rápido que las actuales, tengan dificultades para descifrarlos.
Aunque esta tecnología fue desarrollada para proteger las comunicaciones, los ciberdelincuentes la están aprovechando para ocultar el intercambio de información entre los equipos infectados y sus propios servidores, dificultando que los expertos en seguridad puedan analizar sus actividades. Además, incorporaron mecanismos para evitar ser detectados y ejecutar programas maliciosos sin dejar archivos convencionales en los dispositivos.
“Lazarus continúa ampliando sus operaciones, lanzando nuevas campañas e incorporando nuevas herramientas, al tiempo que modifica otras ya conocidas para adaptarlas a sus necesidades. Nuestro análisis de la Operación FlashHole, junto con la evidencia de investigaciones anteriores, sugiere que el grupo también está incorporando inteligencia artificial a sus tácticas habituales, un cambio que hemos observado en otros actores de amenazas vinculados con Lazarus. Lo que merece especial atención es la adopción, por parte de Lazarus, de criptografía diseñada para resistir futuras amenazas cuánticas. Nuestros hallazgos permiten rastrear su uso hasta al menos septiembre de 2024, lo que demuestra que estas capacidades ya protegían las comunicaciones del malware del grupo más de un año antes de esta divulgación”, afirma Sojun Ryu, investigador sénior de seguridad del equipo GReAT de Kaspersky.
Para las empresas de América Latina, este descubrimiento demuestra cómo los grupos de ciberespionaje están combinando técnicas de engaño tradicionales con nuevas tecnologías para hacer sus ataques más sofisticados. La posibilidad de utilizar inteligencia artificial para crear identidades falsas y servicios digitales legítimos para ocultar actividades maliciosas refuerza la necesidad de adoptar medidas de prevención que vayan más allá de identificar correos sospechosos.
Para reducir el riesgo de ataques similares, los expertos de Kaspersky recomiendan:
- Desconfiar de enlaces y perfiles profesionales inesperados. Verificar la autenticidad de correos electrónicos, hojas de vida y portafolios recibidos, especialmente cuando incluyen enlaces a sitios desconocidos. También es importante capacitar a los empleados para reconocer intentos de phishing dirigido.
- Mantener los sistemas y programas actualizados. Instalar oportunamente los parches de seguridad y revisar las vulnerabilidades de las aplicaciones utilizadas por la empresa para evitar que sean aprovechadas por los atacantes.
- Controlar los accesos y supervisar los servicios en la nube. Limitar los permisos de los empleados según sus funciones y monitorear conexiones inusuales a plataformas que podrían utilizarse para ocultar comunicaciones maliciosas.
- Implementar soluciones de protección avanzadas. Tecnologías como Kaspersky Next permiten detectar amenazas en tiempo real, investigar actividades sospechosas y responder a incidentes mediante capacidades EDR y XDR, adaptadas a las necesidades de organizaciones de distintos tamaños.
- Fortalecer la detección y respuesta ante incidentes. Servicios como Kaspersky Managed Detection and Response (MDR), Compromise Assessment e Incident Response ayudan a identificar actividades maliciosas, investigar ataques y contener amenazas, incluso cuando las empresas no cuentan con equipos especializados de ciberseguridad.
- Mantenerse informado sobre las amenazas emergentes. Soluciones como Kaspersky Threat Intelligence proporcionan información sobre las tácticas, herramientas y comportamientos de los ciberdelincuentes, ayudando a las organizaciones a anticipar riesgos y fortalecer sus defensas.
Para conocer más detalles sobre la Operación FlashHole, consulte la investigación completa en Securelist.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
