

Shadow AI expone datos empresariales por uso sin controles
Shadow AI representa un riesgo de negocio cuando herramientas de IA se usan sin aprobación y políticas, expuestos a filtraciones y fuga de datos en empresas de la región latinoamericana.
Redacción T21 / 29.10.2026 / 11:53 am
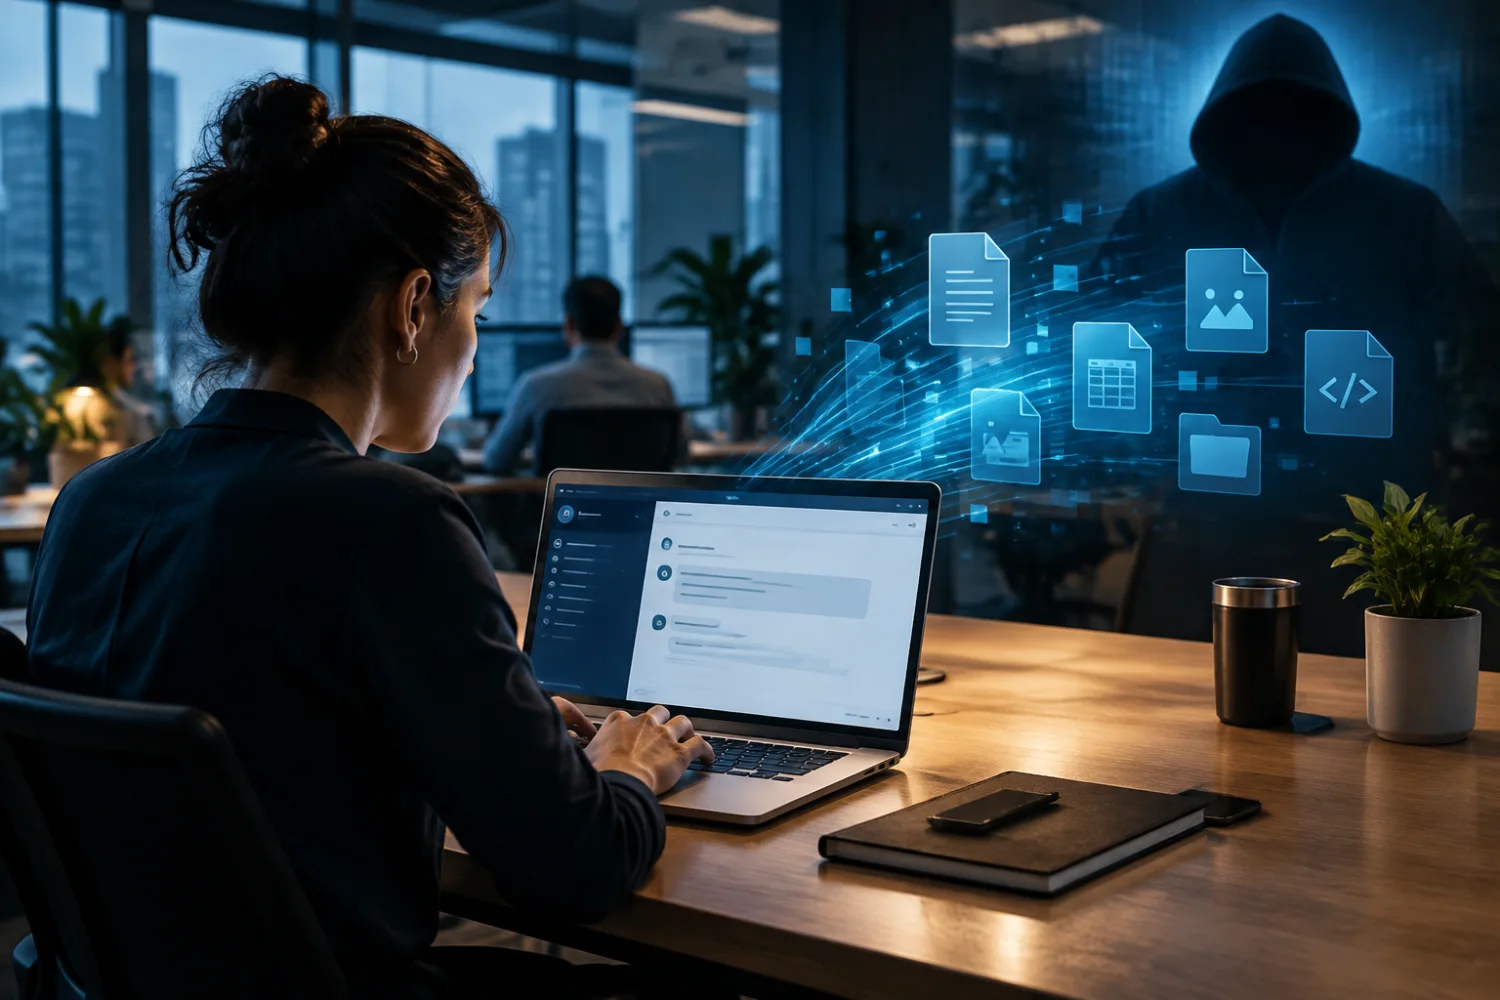
La inteligencia artificial ya forma parte de la rutina de trabajo en múltiples áreas: redactar correos, resumir documentos, analizar información, preparar propuestas o desarrollar código. El problema aparece cuando esa adopción ocurre fuera de los controles y criterios definidos por la empresa. A este fenómeno se le conoce como Shadow AI: el uso de herramientas o capacidades de inteligencia artificial sin aprobación, visibilidad, supervisión o políticas corporativas suficientes.
Para Open-Sec, firma especializada en seguridad ofensiva, el principal riesgo no está en la herramienta en sí, sino en la información que puede introducirse o procesarse sin control: datos de clientes, contratos, credenciales, código fuente, reportes internos, estrategias comerciales o información sensible que podría salir del perímetro de gobierno de la organización.
La preocupación ya aparece entre las principales prioridades globales. El Global Cybersecurity Outlook 2026 del Foro Económico Mundial (WEF) señala que el 34% de los encuestados identifica las filtraciones de datos asociadas a IA generativa como la principal preocupación relacionada con genAI para este año, por encima del 22% registrado en 2025. Además, la proporción de organizaciones que evalúa la seguridad de sus herramientas de IA pasó de 37% en 2025 a 64% en 2026.
La brecha entre adopción y gobierno también se observa en el comportamiento de los usuarios. Una encuesta internacional de PagerDuty publicada en junio de 2026, realizada entre 1,250 profesionales de oficina de grandes compañías en Estados Unidos, Reino Unido, Australia y Japón, encontró que el 66% había utilizado herramientas de IA en el trabajo aun cuando consideraba que no estaban permitidas por la política de su empresa. Aunque el estudio no mide específicamente a Latinoamérica, evidencia un patrón que las empresas de la región deben considerar a medida que incorporan IA en sus operaciones.
El equipo de hackers profesionales de Open-Sec, especializado en ciberseguridad ofensiva, advierte que el Shadow AI debe entenderse como una evolución del antiguo Shadow IT. Antes, el foco estaba en software, servicios o dispositivos incorporados sin conocimiento del área responsable. Hoy se suma el uso no gobernado de IA para labores de negocio y tareas altamente especializadas: desde componentes que aprovechan IA (AI harnessing) de forma insegura hasta agentes autónomos desarrollados sin controles suficientes, que pueden terminar ampliando la superficie de exposición de la propia organización.
En ese sentido, Open-Sec plantea cuatro aspectos que las empresas latinoamericanas deben tener en cuenta:
El riesgo comienza con datos cotidianos. Copiar una base de clientes, subir un contrato para resumirlo o pegar fragmentos de código en un asistente público puede parecer una acción operativa menor, pero puede implicar la exposición de información que la empresa considera confidencial.
Bloquear herramientas no resuelve el problema. Las organizaciones necesitan definir qué soluciones están autorizadas, qué tipo de información puede procesarse y bajo qué condiciones. Sin alternativas seguras y reglas comprensibles, los usuarios tienden a buscar atajos.
La seguridad debe acompañar la adopción de IA. Según el WEF, 40% de las organizaciones realiza revisiones periódicas de seguridad de sus herramientas de IA antes de desplegarlas y 24% hace una evaluación única. Aun así, cerca de un tercio todavía no cuenta con un proceso para validar su seguridad antes de la implementación.
Shadow AI debe tratarse como un riesgo de negocio. El control no puede recaer únicamente en TI. Legal, recursos humanos, seguridad, operaciones y las áreas usuarias deben participar en las políticas de uso, clasificación de información, capacitación y monitoreo.
Un foco adicional está en las propias áreas de TI. La exposición no depende únicamente de las herramientas de IA que un equipo decida utilizar de manera directa, sino también de capacidades incorporadas de forma involuntaria a través de terceros, librerías, servicios o proveedores. En escenarios de cadena de suministro, una organización puede heredar riesgos de componentes con IA que no fueron evaluados bajo sus propios controles de seguridad.
Open-Sec recomienda que las compañías empiecen por identificar qué herramientas y capacidades de IA se están utilizando, clasificar la información que nunca debería introducirse en servicios públicos, definir plataformas autorizadas, revisar los componentes de terceros, implementar controles de acceso y prevención de fuga de datos, y capacitar a los equipos con ejemplos concretos de uso seguro. El objetivo no es limitar la innovación, sino evitar que la velocidad de adopción avance más rápido que la capacidad de proteger la información.
Para Open-Sec, el desafío no es frenar el uso de inteligencia artificial, sino permitir que las personas y las empresas la aprovechen sin convertir cada prompt en una posible fuga de información ni cada agente en un nuevo vector de ataque. La firma subraya que establecer un gobierno de IA claro y evaluar continuamente los controles de seguridad es fundamental para incorporar estas tecnologías de manera responsable.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
