

Solo el 28% recupera datos tras ransomware, señala Veeam
La confianza en la recuperación contrasta con la capacidad real de restaurar datos tras incidentes de ransomware, según Veeam.
Redacción T21 / 14.09.2026 / 8:15 am
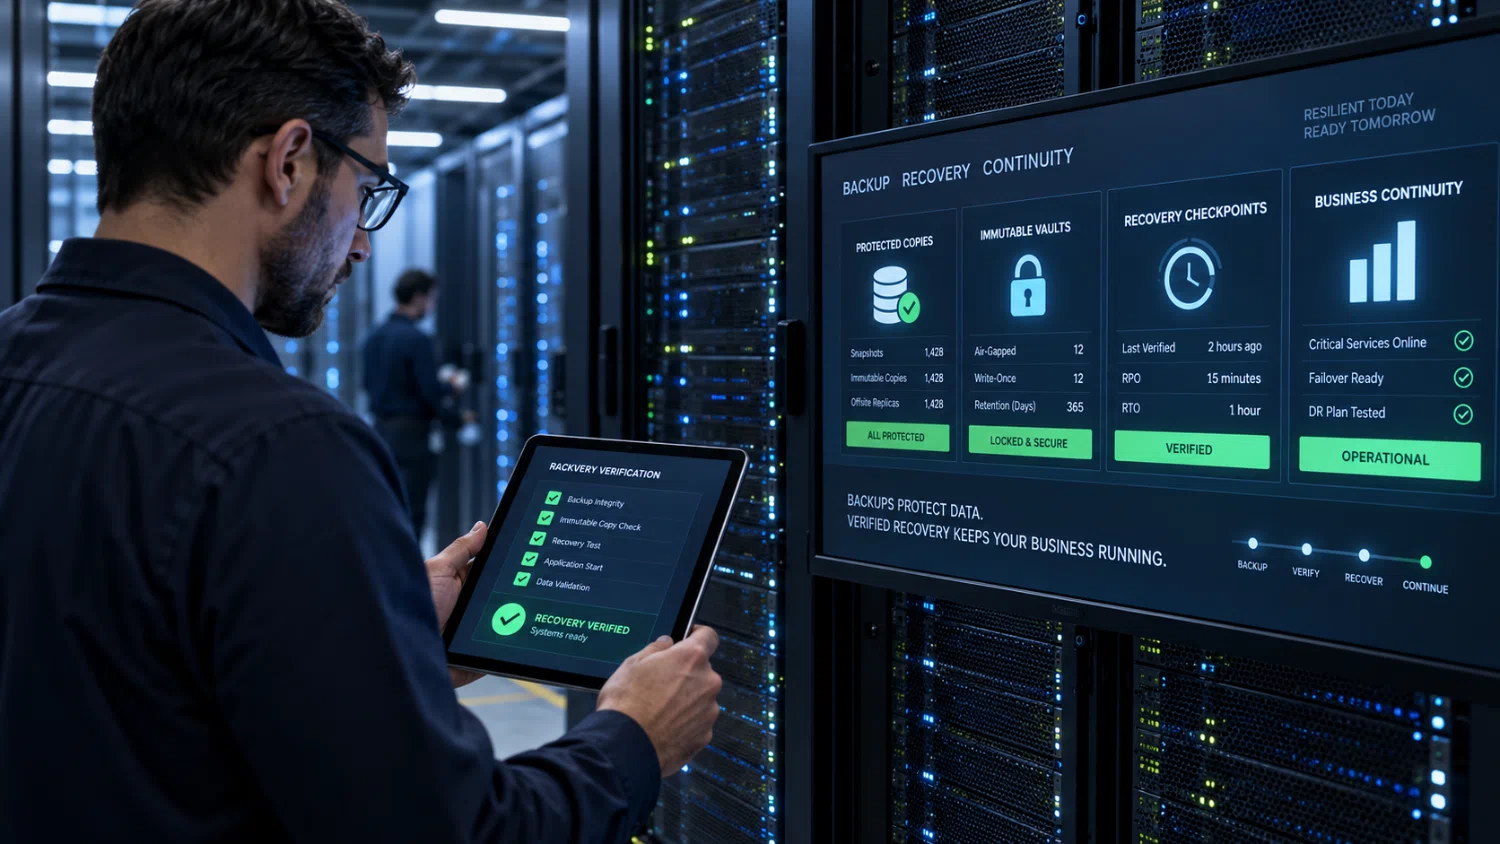
- El 90% de las organizaciones afirma confiar en su capacidad de recuperación, pero entre las víctimas de ransomware solo el 28% logró restaurar por completo los datos afectados. La diferencia está en pasar del respaldo a una verdadera estrategia de recuperación, con pruebas periódicas, tiempos definidos y copias protegidas frente a modificaciones o eliminaciones.
Tener una copia de seguridad puede generar tranquilidad. Sin embargo, frente a un ataque de ransomware, disponer de un backup no garantiza que una empresa pueda recuperar sus sistemas, datos y operaciones en los tiempos que exige el negocio.
El Data Trust and Resilience Report 2026 de Veeam evidencia una brecha importante entre la confianza de las organizaciones y su capacidad efectiva de recuperación: mientras el 90% afirma confiar en poder recuperarse, solo el 28% de las víctimas de ransomware logró restaurar completamente los datos afectados. “Muchas organizaciones todavía evalúan su resiliencia preguntándose si cuentan con una copia de seguridad. Pero la verdadera pregunta es cuánto tiempo pueden permanecer sin operar y cuánta información pueden permitirse perder”, explica Enrique Solari, Director de Desarrollo de Negocios de DIMA Perú.
El backup es solo el primer paso
Una estrategia de recuperación debe considerar al menos cuatro elementos: pruebas periódicas, objetivos de recuperación, copias inmutables y procesos definidos para responder ante un incidente.
Los indicadores RTO (Recovery Time Objective) y RPO (Recovery Point Objective) permiten definir cuánto tiempo puede permanecer interrumpido un servicio y cuánta información puede perderse antes de generar un impacto crítico para la organización. Sin estas métricas, una organización puede tener múltiples copias y aun así descubrir durante una crisis que restaurarlas toma más tiempo del que el negocio puede tolerar.
Estudios de Veeam también muestran que la confianza declarada no siempre coincide con las necesidades reales del negocio: aunque el 90% afirma poder recuperarse dentro de sus RTO, solo el 69% considera que esos objetivos están plenamente alineados con sus requerimientos de continuidad.
A esto se suma un riesgo cada vez más relevante: los atacantes también buscan comprometer las copias y repositorios de respaldo para dificultar o impedir la recuperación. Por ello, la inmutabilidad, que impide modificar o eliminar determinadas copias durante un periodo definido, adquiere un papel fundamental dentro de una estrategia de resiliencia. “Una copia que nunca se ha probado es una promesa, no una garantía. La capacidad de recuperación debe validarse periódicamente y bajo escenarios similares a los que la organización enfrentaría durante un incidente real”, señala Solari.
En este escenario, plataformas como Veeam Data Platform permiten gestionar de forma integrada el respaldo y la recuperación de la información, incorporar mecanismos de protección frente a ransomware y validar que los datos puedan recuperarse cuando sea necesario.
Las consecuencias de una recuperación fallida van mucho más allá del área de TI. El mismo estudio de Veeam señala que, entre las organizaciones que sufrieron incidentes cibernéticos, 41% reportó pérdidas financieras o afectación de ingresos y 38% experimentó tiempos prolongados de indisponibilidad en sistemas críticos.
El enfoque, por tanto, debe evolucionar. El objetivo ya no es demostrar que existe un backup, sino garantizar que la empresa puede volver a operar rápidamente cuando todo lo demás falla.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
