

Estafas online se duplicaron y superaron al phishing en el 1T de 2026
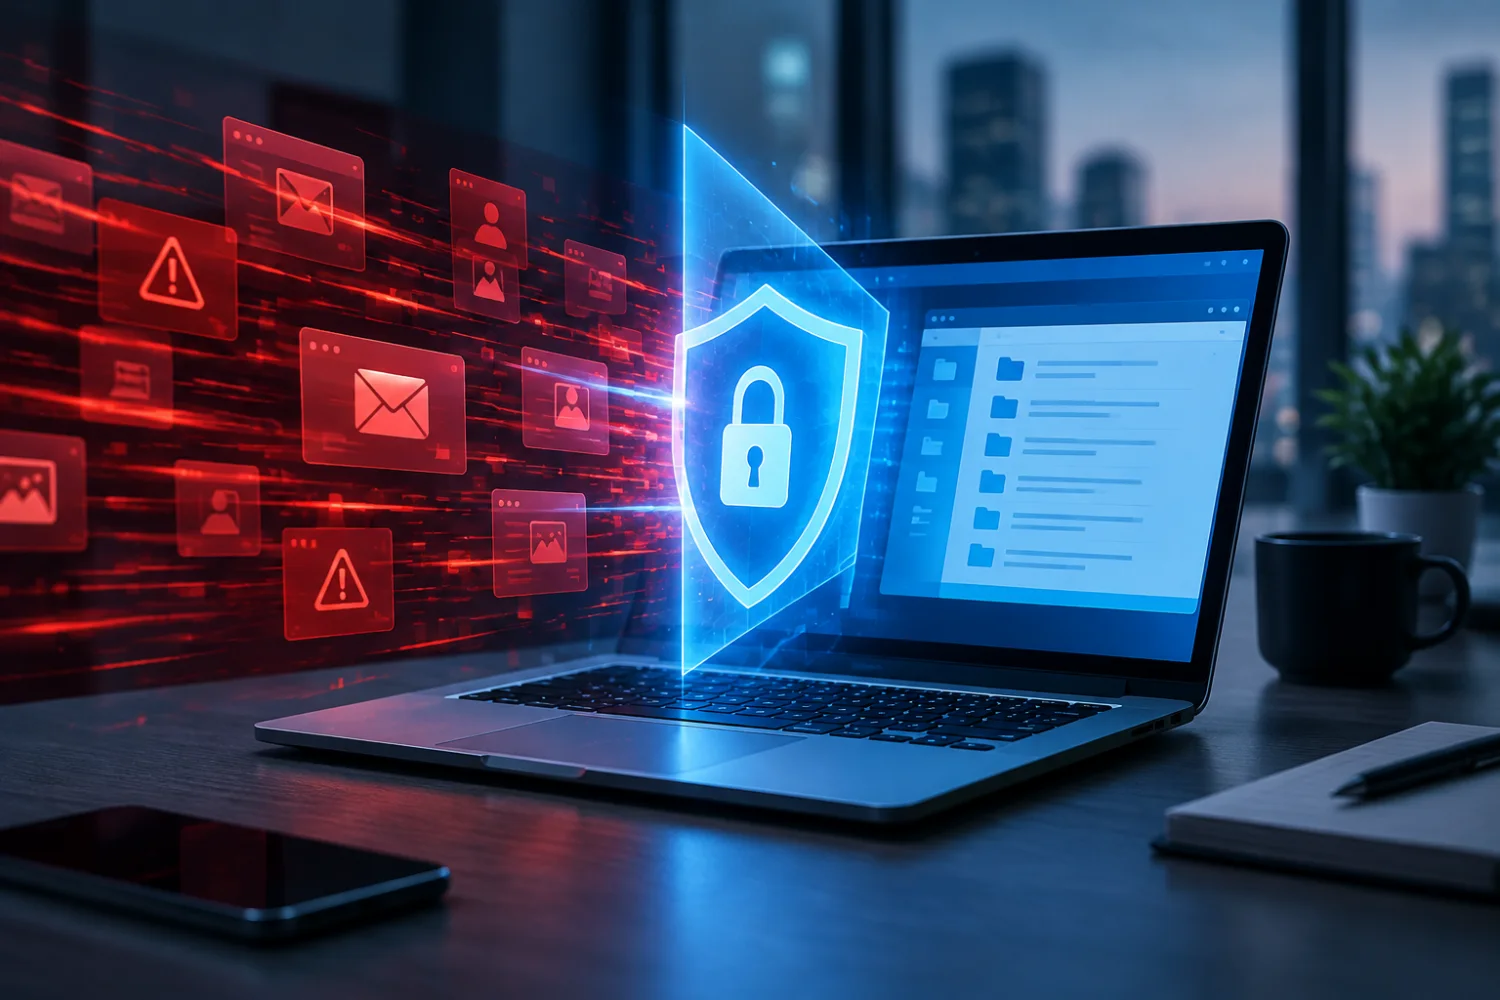
Las estafas online impulsadas por IA superaron al phishing tradicional por primera vez, con una duración de ataques de 22 días en el 2T-2026.
Redacción T21 / 29.10.2026 / 12:07 pm
- Latinoamérica registró los mayores porcentajes de intentos de inicio de sesión de riesgo alto y crítico, con un 37,8 %.
- El volumen de estafas online prácticamente se duplicó y superó por primera vez al phishing tradicional en el primer trimestre de 2026.
- La mayoría de los dominios maliciosos que atacaron las redes empresariales durante el periodo analizado suplantaban la identidad de marcas de los sectores de alta tecnología, servicios financieros y comercio.
- La duración de los ataques de phishing se redujo de 48 días (cuarto trimestre de 2025) a 22 días (segundo trimestre de 2026).
Con el objetivo de poner de manifiesto los riesgos de seguridad cada vez mayores que plantea la IA, Akamai (Nasdaq: AKAM), ha publicado hoy su último informe sobre el estado de Internet (SOTI): AI-Driven Digital Deception: The Fraud and Abuse Report 2026 (El engaño digital impulsado por IA: informe sobre fraude y usos indebidos de 2026). El informe revela una profunda transformación del panorama de las amenazas digitales, en el que los ciberdelincuentes aprovechan la IA y las infraestructuras automatizadas para eludir los perímetros de seguridad tradicionales, explotar todas las fases del ciclo de vida de las cuentas y aprovecharse de la confianza depositada en las marcas corporativas.
Según la investigación, las estafas online, que abarcan desde dominios de tiendas falsas y ofertas de empleo fraudulentas en redes sociales hasta portales de eventos falsificados, superaron por primera vez al phishing tradicional en el primer trimestre de 2026, con un volumen de detecciones que prácticamente se duplicó, pasando de unos 3,2 millones a aproximadamente 6,4 millones. Al mismo tiempo, la duración de los ataques de phishing se redujo más de un 50 % (pasando de 48 días en el cuarto trimestre de 2025 a tan solo 22 días en el segundo trimestre de 2026), lo que obliga a los equipos de seguridad de las empresas a actuar con rapidez frente a una infraestructura de ataque que cambia constantemente.
"La lucha contra el fraude ya no es una función financiera aislada, sino una prioridad fundamental de ciberseguridad que exige la colaboración de distintos departamentos", afirma Patrick Sullivan, director de Tecnología de Estrategia de Seguridad de Akamai.
"A medida que los agentes autónomos de IA y las identidades sintéticas redefinen la forma en que los clientes interactúan con las marcas, los ciberdelincuentes aprovechan estos mismos mecanismos para hacer un uso indebido de la lógica empresarial y exfiltrar datos sin necesidad de que el usuario realice ninguna acción".
Hallazgos clave del informe SOTI
- Estafas superan al phishing: impulsadas por una mayor rentabilidad económica, las estafas online prácticamente duplicaron su volumen y superaron al phishing tradicional destinado al robo de credenciales. Casi el 70 % de las amenazas de phishing suplantaban la identidad de marcas de los sectores de alta tecnología (41,6 %), servicios financieros (18,9 %) y comercio (8,4 %).
- Reducción de la duración de los ataques: la duración media de los ataques de phishing se redujo más de un 50 % (hasta los 22 días) entre el cuarto trimestre de 2025 y el segundo trimestre de 2026. Los atacantes recurren cada vez más a kits de herramientas de phishing como servicio (PhaaS), al registro masivo de dominios y a infraestructuras que cambian rápidamente para eludir las listas de no permitidos estáticas.
- Uso indebido del ciclo de vida de las cuentas: los intentos de inicio de sesión de riesgo alto y crítico representaron el 26,6 % de todos los intentos registrados. Cabe destacar que las solicitudes de verificación de cuentas representaron el 40 % del tráfico de inicio de sesión de riesgo alto o crítico, lo que indica que los atacantes validan sistemáticamente las direcciones de correo electrónico antes de lanzar ataques de Credential Stuffing a gran escala.
- Sectores y regiones más afectados: el sector del comercio registró el mayor volumen de intentos de inicio de sesión (41,1 %), lo que lo convierte en un objetivo atractivo para la validación de credenciales, la apropiación de cuentas y el uso fraudulento de puntos de fidelización. Por regiones, Asia-Pacífico (APAC) y Latinoamérica (LATAM) registraron los mayores porcentajes de intentos de inicio de sesión de riesgo alto y crítico, con un 36,4 % y un 37,8 %, respectivamente.
El informe incluye un análisis especial sobre el ransomware a cargo de Ofer Wolf, vicepresidente sénior y director general de Seguridad Empresarial de Akamai. En él, explica: "El ransomware ya no es simplemente un tipo de malware, sino un modelo de negocio delictivo plenamente desarrollado que gira en torno a la extorsión. Para hacer frente a estas operaciones industrializadas, los CISO deben centrarse en interrumpir los ataques en sus primeras fases: minimizar el acceso mediante un modelo Zero Trust, aplicar la microsegmentación para bloquear el movimiento lateral y buscar de forma proactiva infraestructuras C2 antes de que los atacantes puedan utilizarlas como instrumento de presión".
Estrategias de mitigación recomendadas
Para protegerse frente al engaño digital impulsado por IA, Akamai recomienda a los responsables de seguridad que refuercen y adapten sus defensas frente a los bots. El informe propone estrategias como implementar un análisis del comportamiento basado en la intención en todas las fases del ciclo de vida de las cuentas para bloquear los ataques de Credential Stuffing de baja intensidad y larga duración, así como las pruebas fraudulentas de tarjetas de crédito. También recomienda implementar la microsegmentación como parte de una estrategia integral de mitigación del ransomware.
Ahora, en su decimosegunda edición, los informes SOTI de Akamai continúan ofreciendo perspectivas críticas sobre las tendencias de la ciberseguridad y el rendimiento de la web, extraídas de los ataques observados en la infraestructura de ciberseguridad de Akamai, que maneja un volumen significativo del tráfico web global.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
