

Hackers logran descongelar refrigeradores de supermercados en Francia
Un informe de Kaspersky detalla cómo los sistemas de refrigeración conectados pueden ser vulnerables ante ciberataques y propone medidas de mitigación para fabricantes y compradores.
Redacción T21 / 13.10.2026 / 4:16 pm
Repuesta atribuíble a Eduardo Chavarro, Gerente para Américas del Equipo Global de Respuestas a Emergencias
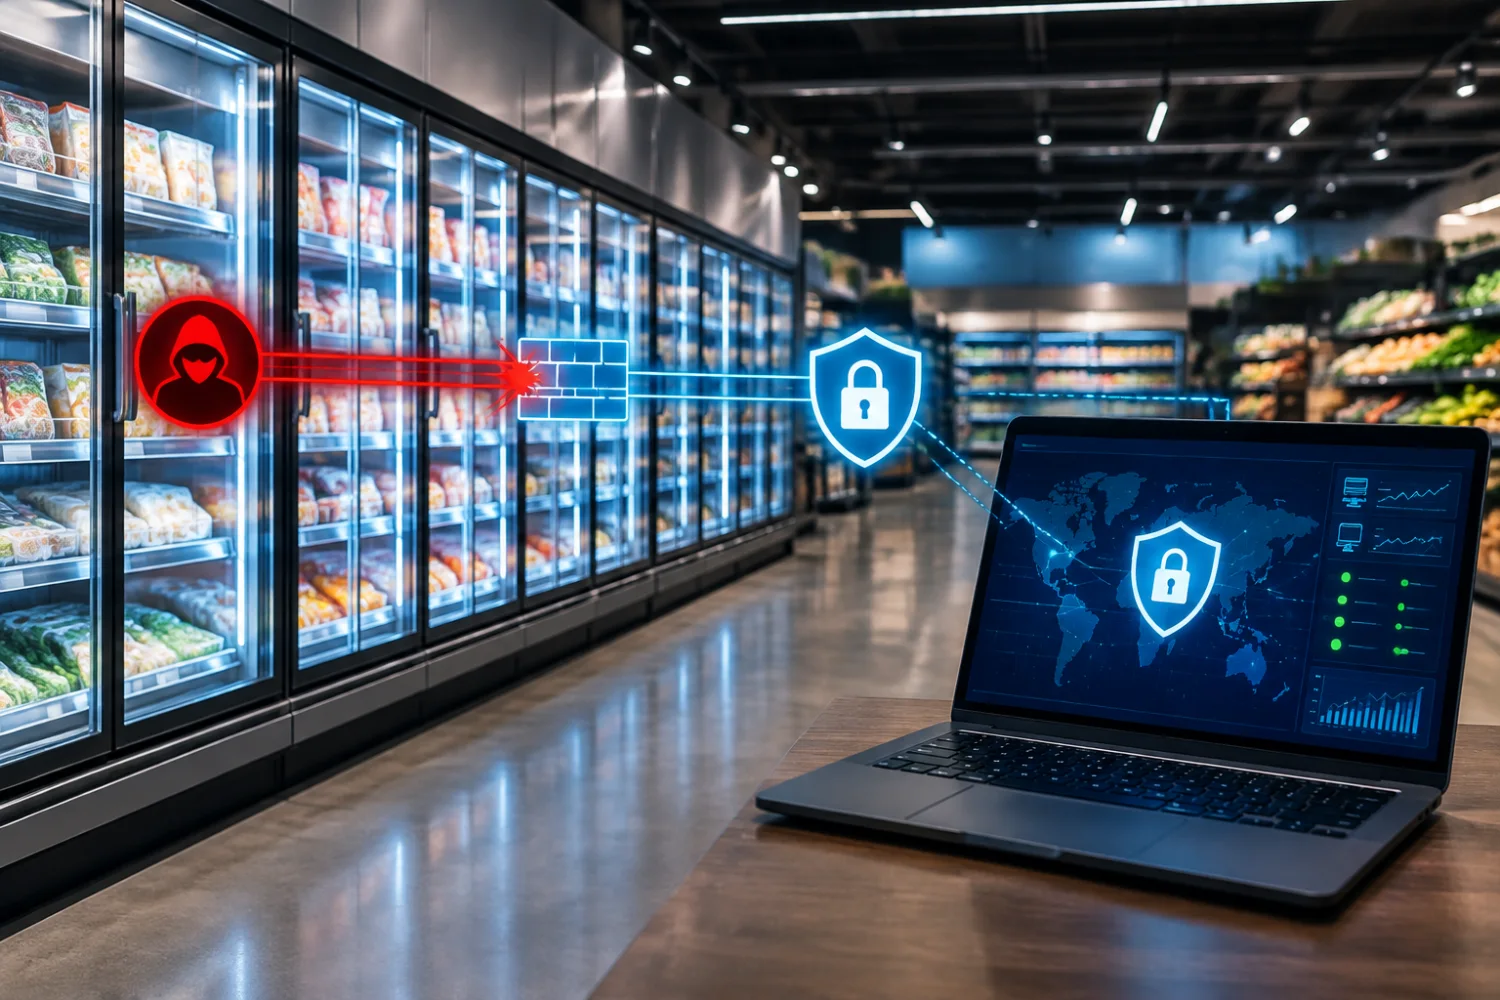
Los sistemas de refrigeración modernos son un ejemplo típico de los sistemas ciberfísicos. Esto significa que pueden supervisarse y controlarse de forma remota, aunque sus niveles de seguridad suelen ser insuficientes. En algunos casos, los fabricantes no implementan medidas de protección básicas, como políticas de contraseñas, autenticación de dos factores y otros controles de seguridad habituales. Además, estos productos suelen presentar debilidades en sus procesos de desarrollo seguro de software y en la aplicación del ciclo de vida de desarrollo de software seguro (SSDLC, por sus siglas en inglés).
Estos sistemas ciberfísicos también suelen estar expuestos a Internet en lugar de encontrarse debidamente aislados. Por ejemplo, los paneles de control de refrigeración pueden identificarse mediante motores de búsqueda como Shodan y Censys, que indexan dispositivos accesibles a través de Internet. En la práctica, esto significa que, si un dispositivo es de acceso público y tiene una configuración de seguridad deficiente, puede ser localizado tanto por administradores como por actores maliciosos. Según Shodan, más de 4.500 dispositivos de este tipo están accesibles a través de Internet, mientras que Censys registra aproximadamente 4.300. Los paneles de refrigeración no son el único ejemplo: los sistemas de control de energía solar y otros dispositivos industriales también pueden encontrarse expuestos en línea. Esta situación aumenta considerablemente el riesgo de accesos no autorizados, explotación de vulnerabilidades conocidas y posibles interferencias en el funcionamiento de los equipos.
Anteriormente, se ha divulgado públicamente información sobre un método que permite ejecutar código arbitrario de forma remota en paneles de control de refrigeración similares. En algunos casos, los fabricantes tampoco cuentan con mecanismos para garantizar la instalación de actualizaciones críticas, lo que convierte esta debilidad en una posible vía de entrada para este tipo de ciberataques.
Se recomienda que los fabricantes incorporen requisitos de ciberseguridad desde la etapa de diseño de sus productos, eviten la exposición directa de los dispositivos a Internet, implementen mecanismos de autenticación robustos y garanticen la instalación oportuna de actualizaciones críticas. Por su parte, los compradores y las organizaciones que adquieren este tipo de equipos también deben prestar especial atención a las prácticas de ciberseguridad de los proveedores, incluida la gestión de parches de seguridad y la protección de los accesos remotos.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
