

Hacking ético en Perú detecta vulnerabilidades antes de ciberataques
Las pruebas de penetración simuladas con autorización oficial ayudan a fortalecer la seguridad informática de las empresas peruanas ante amenazas digitales.
Redacción T21 / 23.10.2026 / 12:27 pm
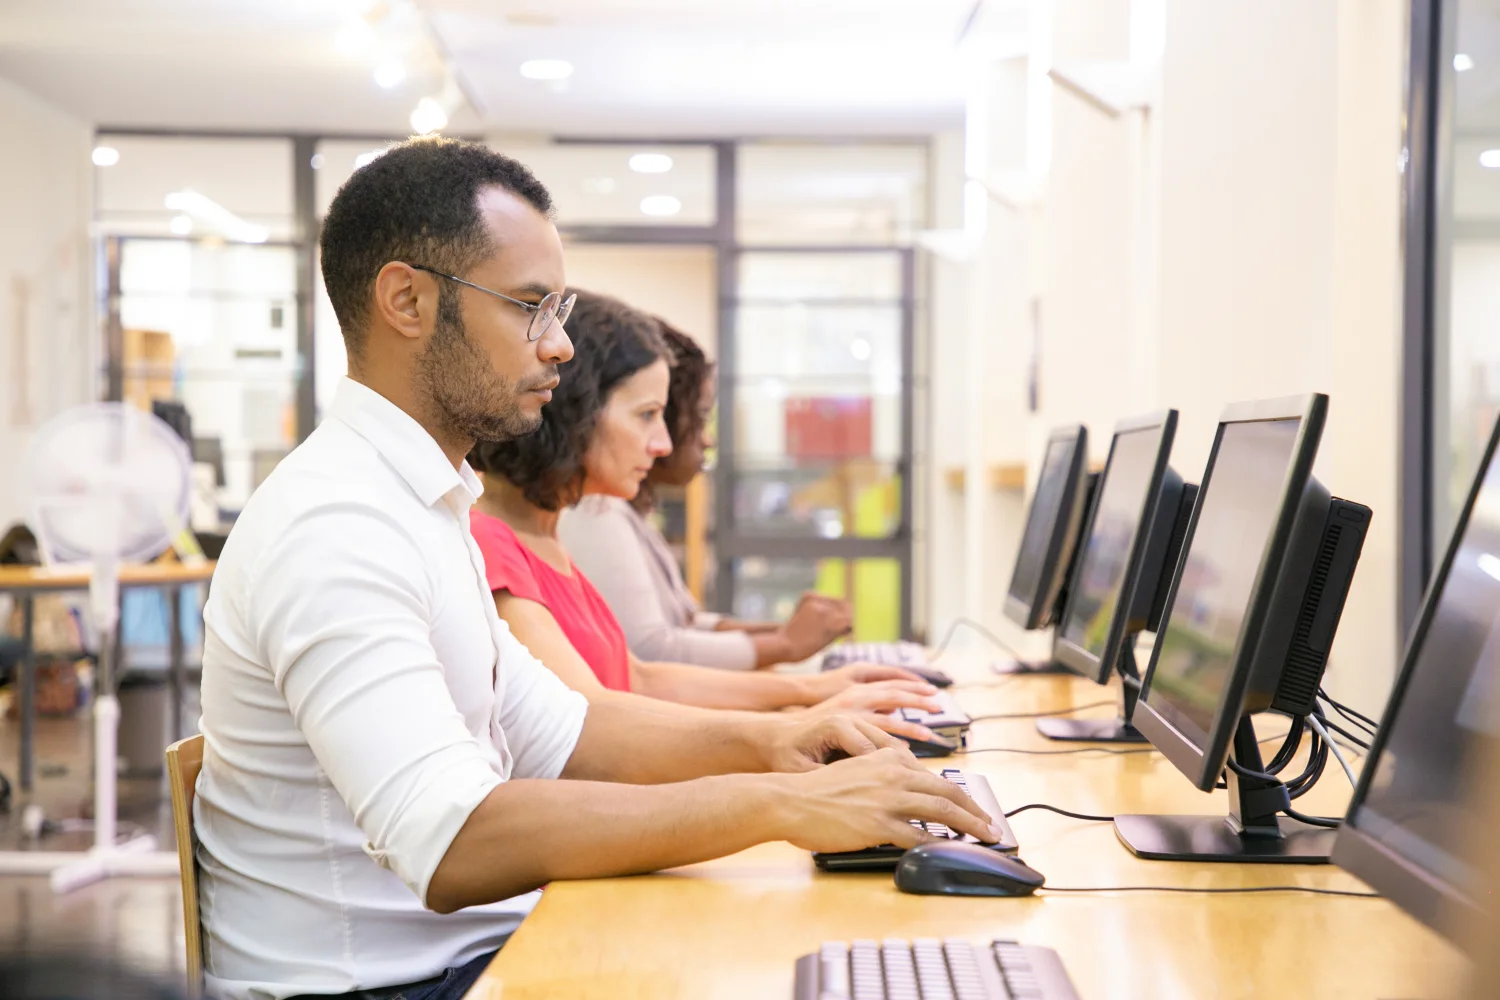
Perú registró más de 748 millones de intentos de ciberataques solo en los primeros meses del año, según cifras de la empresa de inteligencia artificial FortiGuard Labs. Ello refleja el creciente riesgo que enfrentan las empresas del país frente a amenazas digitales cada vez más sofisticadas. El propio reporte advierte que el sector financiero, energía y minería, y manufactura se encuentran entre los más expuestos, por la sensibilidad de los datos que gestionan y su nivel de interconexión digital.
Frente a este escenario, cada vez más empresas en el Perú recurren al ethical hacking o hacking ético, también conocido como pruebas de penetración o pentesting, para simular ataques informáticos de forma controlada y detectar fallas antes de que un ciberdelincuente lo haga.
"El hacking ético ya no es una práctica exclusiva de bancos o grandes corporaciones. Cualquier empresa que maneje información de clientes, procesos digitales o infraestructura conectada a internet es un blanco potencial, y el pentesting es una de las formas más efectivas de anticiparse antes de que ocurra un incidente real", señala Iván Goicochea, CEO de Xpartans, empresa especializada en ciberseguridad empresarial.
A diferencia de un ciberataque real, el hacking ético es una práctica legal, planificada y autorizada por la propia empresa, que le permite conocer con precisión sus puntos débiles. El especialista explica en qué consiste este proceso y cómo protege a las organizaciones:
- Reconocimiento y recopilación de información: El equipo de hackers éticos analiza la infraestructura digital de la empresa, redes, aplicaciones, servidores, dispositivos, para identificar los puntos de entrada que un atacante real podría aprovechar.
- Simulación controlada del ataque: Con autorización expresa de la empresa, se ejecutan pruebas de penetración que reproducen las técnicas usadas por ciberdelincuentes, sin poner en riesgo la operación ni la información del negocio.
- Identificación de vulnerabilidades reales: El proceso permite detectar fallas concretas en redes, infraestructura y aplicaciones antes de que sean explotadas, desde configuraciones débiles hasta accesos no protegidos.
- Reporte y plan de remediación: Al finalizar, la empresa recibe un informe detallado con las vulnerabilidades halladas, su nivel de riesgo y las recomendaciones para corregirlas.
- Cumplimiento normativo: En el Perú, la Ley de Delitos Informáticos (Ley N.° 30096) exige que estas pruebas cuenten con autorización escrita del propietario de la infraestructura, lo que convierte al pentesting en un aliado también para las empresas que buscan cumplir con la normativa vigente y con la Ley de Protección de Datos Personales.
Para Goicochea, el hacking ético debe entenderse como una inversión y no como un gasto. "Detectar una vulnerabilidad a tiempo cuesta muchísimo menos que enfrentar un ciberataque real, tanto en términos económicos como reputacionales. El objetivo es que las empresas dejen de reaccionar ante los incidentes y empiecen a anticiparse a ellos", concluye.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
