

La IA no frena todos los ataques: ciberseguridad enfrenta límites
La IA ayuda a defensas, pero los ciberdelincuentes la usan para ataques más sofisticados; la realidad es que la tecnología por sí sola no garantiza protección total.
Redacción T21 / 23.10.2026 / 8:30 am
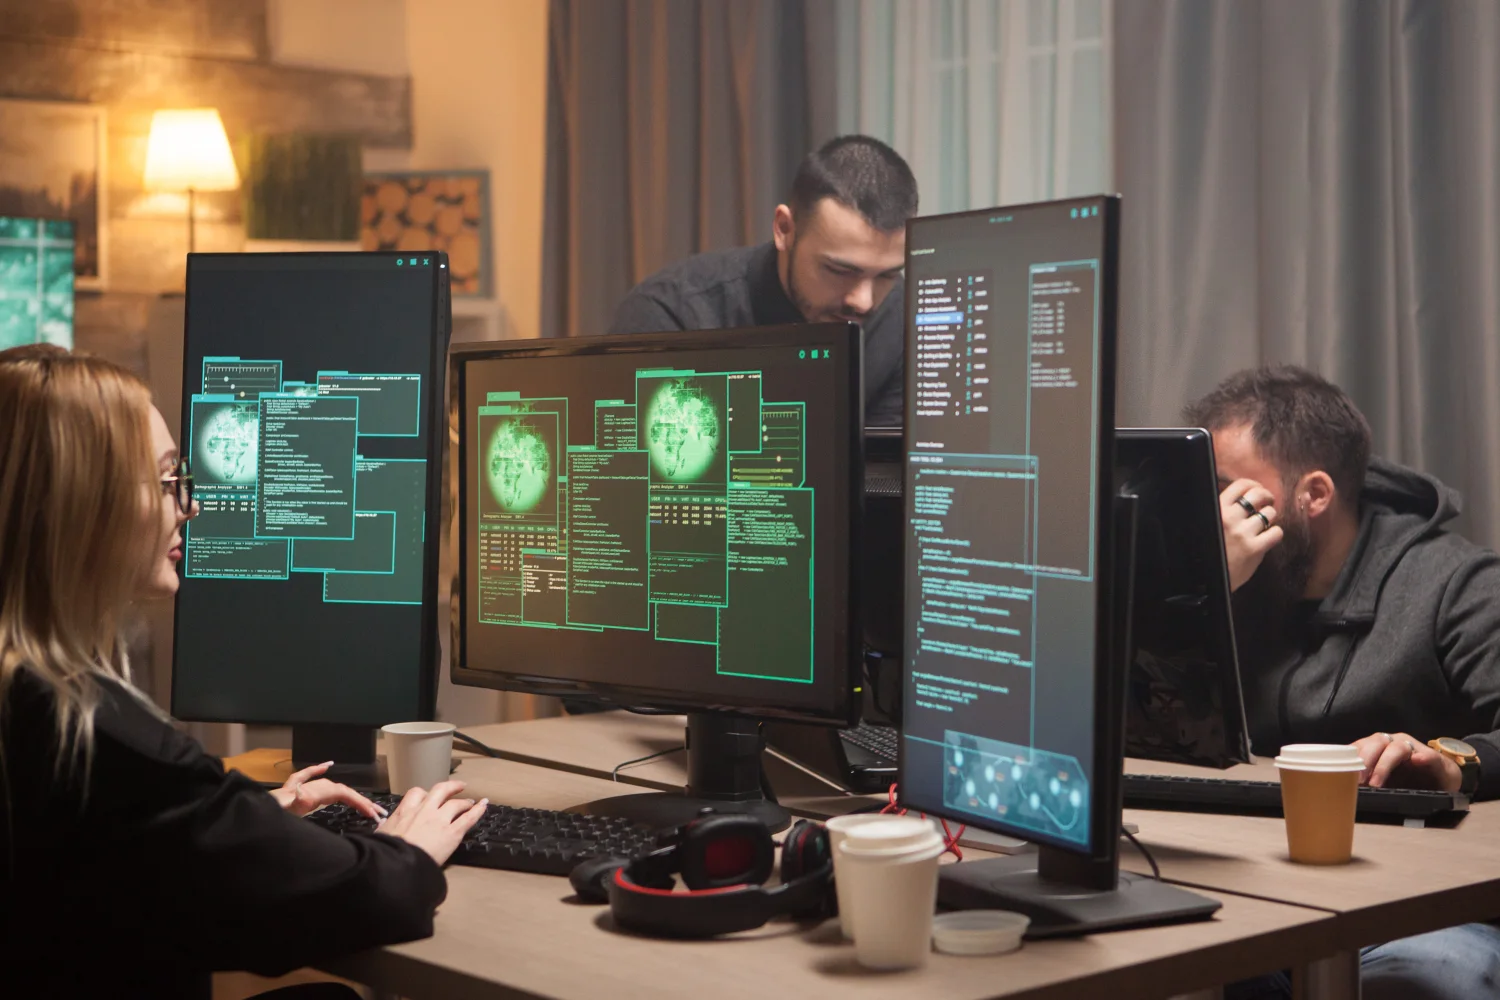
- Mientras la Inteligencia Artificial hace más eficientes las defensas empresariales, los ciberdelincuentes la utilizan para sofisticar la ingeniería social y acelerar las intrusiones.
- Especialista de Stefanini Cyber advierte que el factor humano y los hábitos inseguros siguen siendo la principal puerta de entrada para los ataques digitales.
- Las organizaciones avanzan hacia modelos de "ciberseguridad preemptiva" para identificar riesgos y contener amenazas antes de que se materialicen.
En un contexto donde la transformación digital se ha acelerado de forma drástica, la Inteligencia Artificial (IA) se ha convertido en una herramienta de doble filo para las empresas. Mientras que las organizaciones incorporan algoritmos avanzados para automatizar la detección de amenazas y fortalecer sus defensas, los cibercriminales aprovechan esta misma tecnología para diseñar fraudes hiperpersonalizados, escalar sus ataques y acelerar las intrusiones en entornos corporativos.
Esta aceleración tecnológica ha generado una percepción equivocada en diversos sectores empresariales: asumir que la implementación de herramientas basadas en IA es suficiente para reducir drásticamente los riesgos cibernéticos. Sin embargo, la realidad demuestra que la tecnología, por sí sola, no puede garantizar una protección absoluta.
De acuerdo con reportes de inteligencia en ciberseguridad como los de Fortinet, en el Perú se han registrado más de 1.7 billones de intentos de ciberataques, impulsados por delincuentes que emplean agentes de IA para ejecutar vulneraciones en menos de 48 horas.
"Aunque la IA amplía significativamente la capacidad de protección de las organizaciones, la mayoría de los incidentes siguen comenzando lejos de los algoritmos: en el comportamiento humano. Un clic en un enlace fraudulento, el envío de información por canales no autorizados o la reutilización de credenciales continúan siendo la puerta de entrada principal para los ataques más graves", señala Leidivino Natal da Silva, CEO de Stefanini Cyber para Latinoamérica.
En ese sentido, el incremento de la sofisticación criminal coincide con un entorno de trabajo caracterizado por el exceso de información, la inmediatez y la gestión simultánea de múltiples plataformas digitalizadas. En la búsqueda de agilidad, los colaboradores pueden omitir protocolos de verificación, posponer actualizaciones de software o reutilizar contraseñas personales en sistemas clave de la empresa.
Con la llegada de la IA generativa, los ciberdelincuentes han logrado perfeccionar la ingeniería social a niveles inéditos, reproduciendo patrones de comunicación, tonos de voz y estilos de redacción ejecutivos con un realismo que dificulta la detección visual por parte de los empleados. Frente a este escenario, depender únicamente de la responsabilidad individual o del monitoreo pasivo de software resulta insuficiente para preservar la continuidad del negocio y la trazabilidad de los datos.
Hacia una estrategia de Ciberseguridad Preemptiva
Para mitigar estas vulnerabilidades, los expertos señalan que la ciberseguridad debe abordarse como una capacidad integral del negocio, sustentada en un equilibrio estratégico entre tecnología, procesos estructurados y talento humano.
En esa línea, el mercado evoluciona desde esquemas meramente reactivos o predictivos hacia modelos de ciberseguridad preemptiva. Este enfoque no busca adivinar cuándo ocurrirá un ataque, sino identificar señales tempranas de riesgo, reducir las superficies de exposición corporativa y neutralizar posibles amenazas antes de que escalen hacia una crisis operativa o reputacional.
"La verdadera evolución de la ciberseguridad no consiste en confiar ciegamente en que la inteligencia artificial evitará todos los errores, sino en construir organizaciones resilientes, capaces de identificar riesgos en tiempo real, limitar el impacto de las fallas humanas y actuar antes de que una amenaza se convierta en una crisis", afirma Natal da Silva.
Por ello, el ejecutivo recomienda prácticas como la autenticación multifactor (MFA), los programas continuos de concientización, las simulaciones avanzadas de phishing y las auditorías de acceso periódicas, los cuales siguen siendo pilares indispensables, siempre que estén respaldados por políticas claras de gobernanza de datos y capacidades de respuesta inmediata.
T21
Área de notas de prensa del medio Tecnología 21, especializado en tecnología y negocios.
Damos prioridad al contenido exclusivo y anticipado.
SERVICIOS
RESERVAR ATENCIÓN
